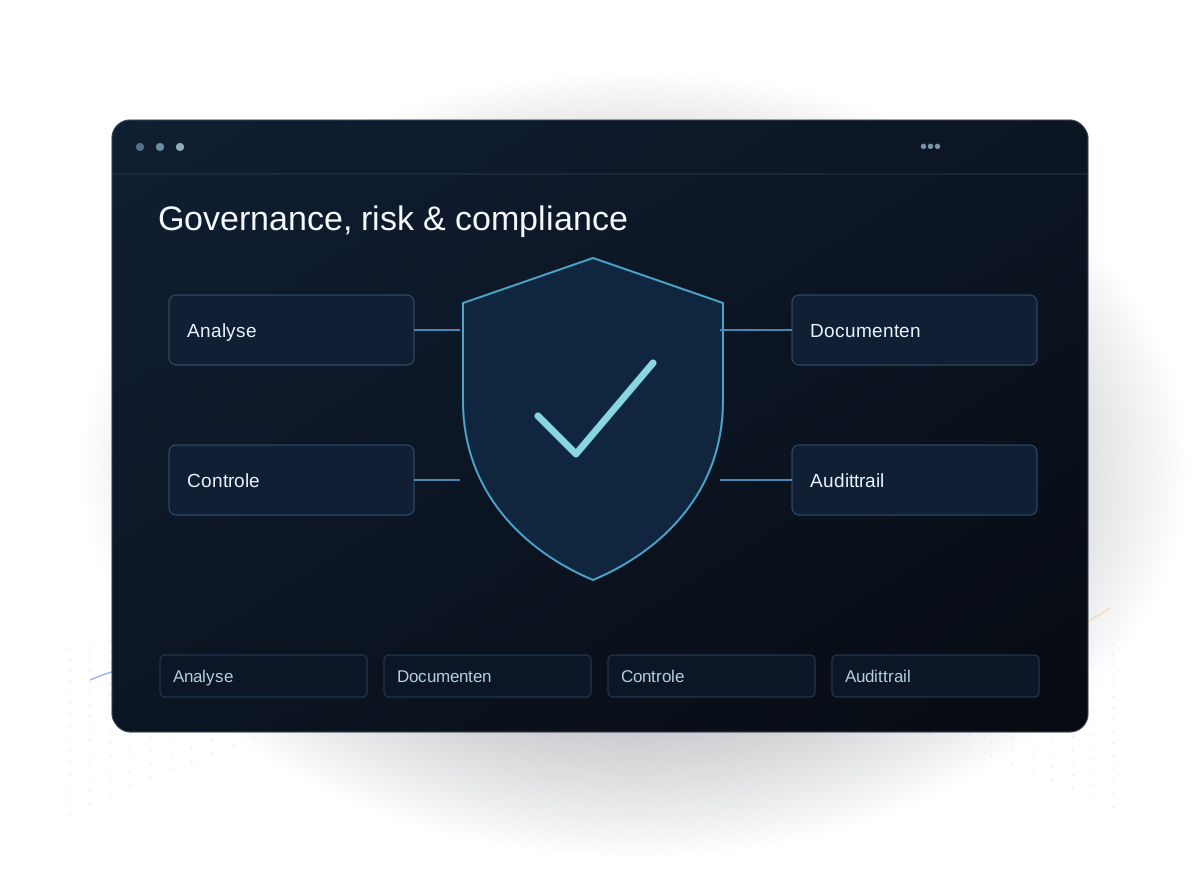
Governance, risk en compliance voor ISO 27001, ISO 9001 en de AVG.
Mindrops bouwt het beleid, de beheersmaatregelen en het bewijs die u naar ISO 27001, ISO 9001 en de AVG (GDPR) brengen, als governance die uw teams dagelijks kunnen uitvoeren.
Een selectie van de software die Mindrops voor klanten heeft ontworpen en gebouwd.
Quick commerce · Logistiek
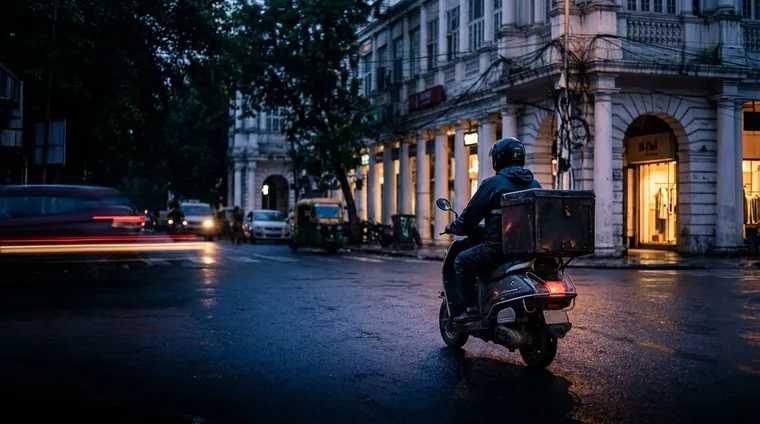
RocketZone – App voor bezorgers
Een Android-app op maat voor bezorgers, met realtime ordertoewijzing, navigatie via Google Maps, registratie van remboursinningen, ophalen van retouren en omruilingen, en bezorgbewijs.
Ontworpen, gebouwd, getest en uitgerold tussen januari en juni 2026.
Postkantoren in totaal165.000Het grootste postnetwerk ter wereld
Overheid · GovTech
India Post – Klachtenbeheer
Een door AI geautomatiseerd platform op basis van LazyMonkey van Mindrops dat elke klacht categoriseert, prioriteert, doorstuurt en automatisch beantwoordt, met één dossier met SLA-bewaking voor centrale en regionale teams.
Gegund via GeM (nov. 2025). Het platform triageert dagelijks automatisch duizenden klachten voor een netwerk van meer dan 150.000 postkantoren.
Cafés in India50+vestigingen in heel India, ondersteund door de systemen die wij bouwdenBrouwt sinds 1963
AI · Food & Beverage
BeanBot – The Coffee Bean & Tea Leaf
Een insluitbare AI-chatassistent op basis van live catalogus- en winkeldata, met een “Order Now”-actie bij elk product en een no-code beheerconsole voor content en prijzen.
Live in ruim 50 vestigingen in India, met zo’n 10.000 gesprekken per maand en circa 50 bestellingen per dag.
Governance, risk en compliance (GRC) is het raamwerk van beleid, beheersmaatregelen, risicobeheer en bewijs waarmee een organisatie aan beveiligings- en wettelijke normen voldoet. Mindrops zet GRC op en brengt het in de praktijk, afgestemd op ISO 27001, ISO 9001 en de AVG – gap-assessment, beleid, beheersmaatregelen, auditvoorbereiding en monitoring.
01
Gap-assessment
Meet waar u staat ten opzichte van de norm en prioriteer wat er hersteld moet worden.
02
Beleid & raamwerk
Praktisch, bruikbaar beleid en een operating model dat teams kunnen volgen.
03
Implementatie van beheersmaatregelen
Technische en procesmatige maatregelen geïmplementeerd in uw systemen en workflows.
04
Auditvoorbereiding
Bewijs, gereedheid en ondersteuning door ISO 27001- en ISO 9001-audits heen.
05
Monitoring & assurance
Doorlopende monitoring van de beheersmaatregelen, zodat u ook tussen audits compliant blijft.
06
AVG & dataprivacy
Data-mapping, DPIA’s en privacymaatregelen afgestemd op de AVG.
Voor wie onze GRC-dienst bedoeld is
Eerste certificering
Bedrijven die zich voorbereiden op hun eerste ISO 27001- of ISO 9001-audit, vaak omdat een klant of aanbesteding het nu vereist.
Deals vertraagd door vragenlijsten
Leveranciers die tijd – of contracten – verliezen aan beveiligingsvragenlijsten en due-diligenceverzoeken die ze niet met bewijs kunnen beantwoorden.
AVG en privacyrisico
Organisaties die persoonsgegevens van inwoners van de EU of het VK verwerken en datamappings, DPIA’s en privacymaatregelen nodig hebben.
Maatregelen die alleen op papier bestaan
Teams met beleid dat voor een eerdere audit is geschreven en niet meer overeenkomt met hoe systemen en mensen werkelijk werken.
Waarom Mindrops voor governance, risk en compliance
Gecertificeerd volgens dezelfde normen
Mindrops is ISO 27001- en ISO 9001-gecertificeerd en werkt volgens CMMI Level 3-processen, dus we implementeren deze raamwerken met de ervaring van een organisatie die er zelf op geauditeerd wordt.
Maatregelen geïmplementeerd in uw systemen
We implementeren de technische en procesmatige maatregelen – toegangsreviews, logging, secure SDLC – samen met het beleid dat ze beschrijft.
Maatregelen gekoppeld aan meerdere normen
Beheersmaatregelen worden gekoppeld aan ISO 27001, ISO 9001 en de AVG tegelijk, zodat één bewijsstuk aan meerdere eisen kan voldoen.
Testen achter het bewijs
Ons VAPT-team test de maatregelen, zodat het bewijs dat u aan auditors toont gestaafd is door praktische assurance.
Technologieën die we gebruiken
Standards
ISO 27001 · ISO 9001 · GDPR · CMMI L3
Controls
Access control · Secure SDLC · Audit logging
Assurance
Monitoring · Evidence · VAPT
Klantbeoordelingen
Extra capaciteit voor software en cloud
Een Mindrops-team dat samen met de eigen engineers van de klant werkt aan softwareontwikkeling en cloudprojecten, ingezet om betrouwbare extra capaciteit toe te voegen.
Uit de review van de klant
“Mindrops ging moeiteloos om met complexe eisen en voegde gedurende het hele project waarde toe.”
Harsh BihaniHoofd Technologie, Qzaark IndiaVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Werving en kandidatenbeheer
Een wervingsplatform met kandidaatregistratie, sollicitaties, toelatingskaarten en een centraal beheerdashboard.
Uit de review van de klant
“Ze ontwierpen het platform voor veel gelijktijdig verkeer tijdens actieve wervingsrondes, en dat was voor ons cruciaal.”
AnujDirecteur, NIA Aviation Services Pvt. Ltd.Volledige review op GoodFirms↗Vertaald uit de oorspronkelijke Engelse review.
Onderhoud van een wervingssite
Een jaarlijks onderhoudscontract om een wervingswebsite in de luchtvaart te stabiliseren en de online sollicitatieflow te herstellen, die tijdens actieve wervingsrondes overeind moet blijven.
Uit de review van de klant
“De meeste kandidaten in de luchtvaart solliciteren via hun telefoon, en de verbeteringen aan de sollicitatieflow lieten zien dat ze dat in de praktijk begrepen – het bleef niet bij oppervlakkige ontwerpaanpassingen.”
SuryaDirecteur, Bhartiya Aviation ServicesVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Platform voor magazijnbeheer
Een mobiele app en webbeheeromgeving die materiaalregistratie, locatiekosten en rapportages van magazijnen samenbrengen.
Uit de review van de klant
“Rapportage die vroeger een hele dag spreadsheets samenvoegen kostte, is nu een gefilterde download uit de beheeromgeving.”
Amit AgarwalDirecteur, Footprint WarehousingVolledige review op Clutch↗Vertaald uit de oorspronkelijke Engelse review.
Fintechplatform voor leningen
Een klantapp, leveranciersapp en beheeromgeving van één team, met KYC, CIBIL-kredietcontroles en geautomatiseerde goedkeuring van leningen.
Uit de review van de klant
“Fintechprojecten bestaan uit veel lagen, en het was prettig om te werken met een team dat de krediet- en leenkant van de zaak begreep.”
Shyam AryaDirecteur, Insto Fin Private LimitedVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Telezorgplatform voor het platteland
Een mobiele app, website en beheerdashboard die patiënten op het Indiase platteland en in kleinere steden met artsen verbinden, met videoconsulten, digitale recepten en patiëntregistratie.
Uit de review van de klant
“Het UI/UX-ontwerp kwam tot stand in samenwerking, en ze hielden de eindgebruiker steeds voor ogen, wat veel uitmaakte voor een platform voor gebruikers op het platteland.”
Het is het raamwerk van beleid, beheersmaatregelen, risicomanagement en bewijs waarmee een organisatie aan beveiligings- en wettelijke normen voldoet. We zetten GRC op en brengen het in de praktijk, afgestemd op ISO 27001, ISO 9001 en de AVG.
Welke normen ondersteunt u?
Primair ISO 27001, ISO 9001 en de AVG, plus procesvolwassenheid volgens CMMI. We brengen de beheersmaatregelen over al deze normen in kaart, zodat inspanning hergebruikt wordt.
Implementeert u de maatregelen ook?
Ja. We leveren het beleid en het raamwerk en implementeren de technische en procesmatige maatregelen – want een maatregel telt pas als hij echt werkt.
Kunt u ons klaarstomen voor de audit?
Ja. We bereiden bewijs voor, dichten gaten en ondersteunen u door de audit zelf heen.
Hoe verschilt dit van een eenmalige audit?
We bouwen governance die u doorlopend kunt uitvoeren, met monitoring – zodat u ook tussen audits in compliant blijft.