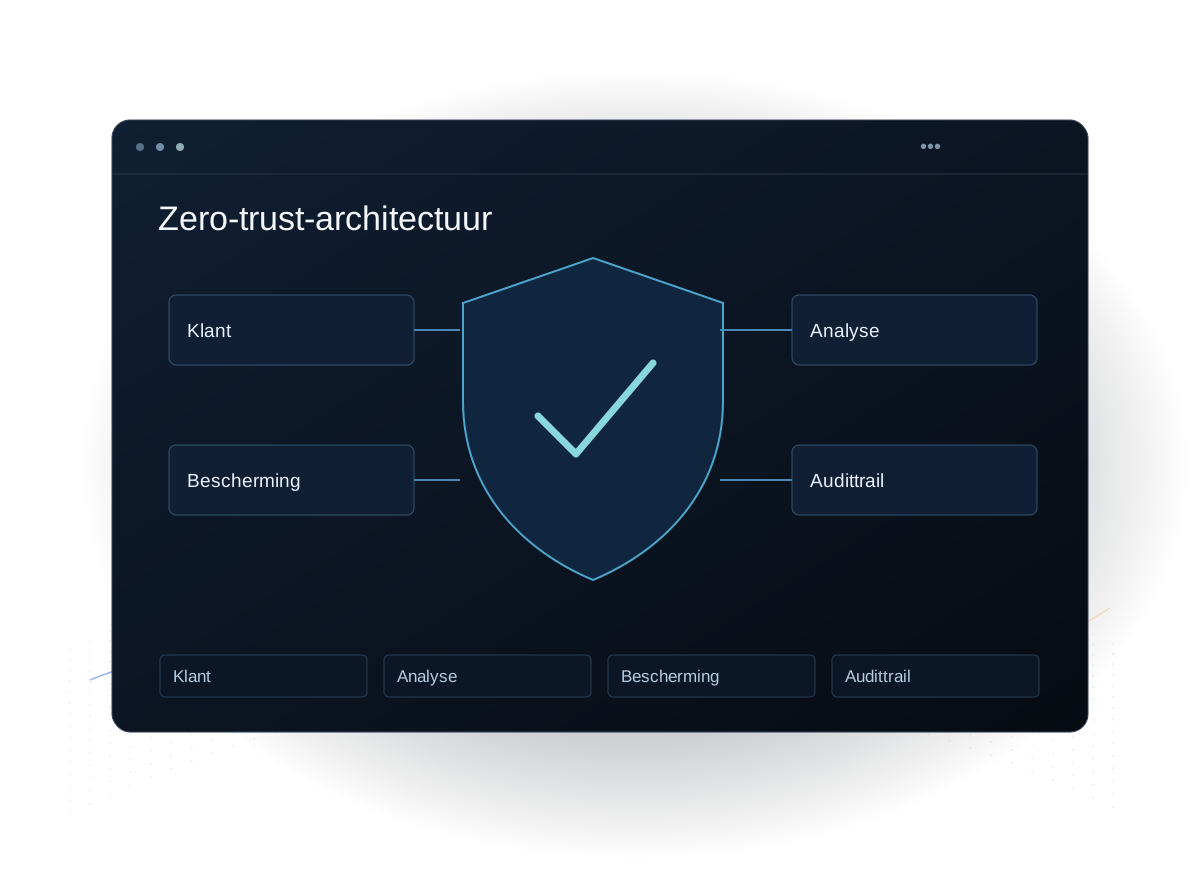
Zero-trust-architectuur die elke toegangsaanvraag verifieert.
Mindrops ontwerpt en implementeert zero-trust-architectuur – identity-first-toegang, least privilege, micro-segmentatie en doorlopende verificatie – zodat een inbraak op één plek geen inbraak overal wordt.
Een selectie van de software die Mindrops voor klanten heeft ontworpen en gebouwd.
SaaS · Influencermarketing
Activate by Bloglovin'
Een toegewijd onshore- en offshoreteam van Mindrops bouwde, vernieuwde en onderhield het platform volgens een agile aanpak – campagnematching, berichten en realtime rapportage.
Meer dan 4 jaar onderhouden en opgeschaald naar ruim 130.000 influencers en ruim 100.000 merken, op een netwerk met ruim 16 miljoen gebruikers per maand.
Een Android-app op maat voor bezorgers, met realtime ordertoewijzing, navigatie via Google Maps, registratie van remboursinningen, ophalen van retouren en omruilingen, en bezorgbewijs.
Ontworpen, gebouwd, getest en uitgerold tussen januari en juni 2026.
Postkantoren in totaal165.000Het grootste postnetwerk ter wereld
Overheid · GovTech
India Post – Klachtenbeheer
Een door AI geautomatiseerd platform op basis van LazyMonkey van Mindrops dat elke klacht categoriseert, prioriteert, doorstuurt en automatisch beantwoordt, met één dossier met SLA-bewaking voor centrale en regionale teams.
Gegund via GeM (nov. 2025). Het platform triageert dagelijks automatisch duizenden klachten voor een netwerk van meer dan 150.000 postkantoren.
Zero-trust-architectuur is een beveiligingsmodel dat gebruikers, apparaten en netwerken nooit standaard vertrouwt en elke toegangsaanvraag doorlopend verifieert. Mindrops ontwerpt en implementeert zero-trust – identity-first-toegang, least privilege, micro-segmentatie en doorlopende verificatie – over applicaties, cloud en infrastructuur.
01
Identity-first-toegang
Sterke authenticatie, MFA en conditional access als de nieuwe perimeter – voor gebruikers en services.
02
Least privilege
Just-enough, just-in-time toegang, zodat een gecompromitteerd account alleen kan bereiken wat strikt nodig is.
03
Micro-segmentatie
Netwerk- en workload-segmentatie die de impact van een inbraak beperkt en laterale beweging stopt.
04
Doorlopende verificatie
Elke aanvraag opnieuw beoordeeld op identity, device posture en context.
05
Workload & cloud
Zero-trust voor services, API’s en cloud-workloads, net als voor gebruikerslogins.
06
Monitoring & policy
Centrale policy en telemetrie, zodat toegangsbeslissingen consistent, gelogd en auditeerbaar zijn.
Voor wie we zero-trust-architectuur bouwen
Hybride en remote teams
Medewerkers, externe krachten en partners die van overal inloggen, terwijl VPN-toegang veel meer bereik geeft dan elk van hen nodig heeft.
Platte netwerken en gedeelde credentials
Omgevingen waar één gestolen wachtwoord of gecompromitteerde server zich lateraal over het grootste deel van de omgeving kan bewegen.
Cloud- en microservice-omgevingen
Services en API’s die elkaar over clouds en clusters aanroepen zonder sterke service-identiteit of geauthenticeerde, versleutelde verbindingen.
Permanente toegang voor derden
Leveranciers en integrators met langdurige toegang tot productiesystemen die zelden wordt herzien of ingetrokken.
Waarom Mindrops voor zero-trust-architectuur
Gefaseerd voor snelle impact
We beginnen waar het risico zich concentreert – meestal identity, MFA en geprivilegieerde toegang – zodat de bescherming al in de eerste fase verbetert.
Gebruikers en workloads samen
Service-identiteit, mutual TLS en segmentatie dekken API’s en cloud-workloads, net als de logins van medewerkers.
Beleid getest op echte gebruikersreizen
Toegangsbeleid wordt getest tegen echte gebruikersreizen, zodat strengere verificatie medewerkers niet naar riskante omwegen duwt.
Auditeerbare toegangsbeslissingen
Toegangsbeleid is gecentraliseerd en elke beslissing gelogd, zodat beveiligingsteams en auditors op één plek zien wie waartoe toegang had, en waarom.
Technologieën die we gebruiken
Identity
SSO · MFA · Conditional access · SCIM
Network & workload
Micro-segmentation · Service mesh · mTLS
Cloud
AWS · Azure · GCP · Posture management
Standards
NIST 800-207 · OWASP
Klantbeoordelingen
Extra capaciteit voor software en cloud
Een Mindrops-team dat samen met de eigen engineers van de klant werkt aan softwareontwikkeling en cloudprojecten, ingezet om betrouwbare extra capaciteit toe te voegen.
Uit de review van de klant
“Mindrops ging moeiteloos om met complexe eisen en voegde gedurende het hele project waarde toe.”
Harsh BihaniHoofd Technologie, Qzaark IndiaVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Werving en kandidatenbeheer
Een wervingsplatform met kandidaatregistratie, sollicitaties, toelatingskaarten en een centraal beheerdashboard.
Uit de review van de klant
“Ze ontwierpen het platform voor veel gelijktijdig verkeer tijdens actieve wervingsrondes, en dat was voor ons cruciaal.”
AnujDirecteur, NIA Aviation Services Pvt. Ltd.Volledige review op GoodFirms↗Vertaald uit de oorspronkelijke Engelse review.
Onderhoud van een wervingssite
Een jaarlijks onderhoudscontract om een wervingswebsite in de luchtvaart te stabiliseren en de online sollicitatieflow te herstellen, die tijdens actieve wervingsrondes overeind moet blijven.
Uit de review van de klant
“De meeste kandidaten in de luchtvaart solliciteren via hun telefoon, en de verbeteringen aan de sollicitatieflow lieten zien dat ze dat in de praktijk begrepen – het bleef niet bij oppervlakkige ontwerpaanpassingen.”
SuryaDirecteur, Bhartiya Aviation ServicesVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Platform voor magazijnbeheer
Een mobiele app en webbeheeromgeving die materiaalregistratie, locatiekosten en rapportages van magazijnen samenbrengen.
Uit de review van de klant
“Rapportage die vroeger een hele dag spreadsheets samenvoegen kostte, is nu een gefilterde download uit de beheeromgeving.”
Amit AgarwalDirecteur, Footprint WarehousingVolledige review op Clutch↗Vertaald uit de oorspronkelijke Engelse review.
Fintechplatform voor leningen
Een klantapp, leveranciersapp en beheeromgeving van één team, met KYC, CIBIL-kredietcontroles en geautomatiseerde goedkeuring van leningen.
Uit de review van de klant
“Fintechprojecten bestaan uit veel lagen, en het was prettig om te werken met een team dat de krediet- en leenkant van de zaak begreep.”
Shyam AryaDirecteur, Insto Fin Private LimitedVolledige review op Sortlist↗Vertaald uit de oorspronkelijke Engelse review.
Telezorgplatform voor het platteland
Een mobiele app, website en beheerdashboard die patiënten op het Indiase platteland en in kleinere steden met artsen verbinden, met videoconsulten, digitale recepten en patiëntregistratie.
Uit de review van de klant
“Het UI/UX-ontwerp kwam tot stand in samenwerking, en ze hielden de eindgebruiker steeds voor ogen, wat veel uitmaakte voor een platform voor gebruikers op het platteland.”
Een beveiligingsmodel dat ervan uitgaat dat gebruikers, apparaten en netwerken nooit standaard te vertrouwen zijn. Elke toegangsaanvraag wordt doorlopend geverifieerd op identity, device posture en context, en de netwerklocatie alleen geeft geen toegang.
Waar beginnen we met zero-trust?
Meestal met identity en access – sterke authenticatie, MFA en least privilege – daarna micro-segmentatie en doorlopende verificatie. We beoordelen uw omgeving en zetten de stappen met de meeste impact eerst.
Kunt u zero-trust ook toepassen op cloud-workloads?
Ja. We breiden zero-trust uit naar services, API’s en cloud-workloads met mutual TLS, service-identity en segmentatie.
Sluit dit aan op een standaard?
Ja. We stemmen zero-trust-ontwerpen af op NIST SP 800-207, met toegangsbeleid en logging die auditeerbaar zijn.
Vertel ons hoe gebruikers, partners en services vandaag uw systemen bereiken. We reageren binnen één werkdag met waar een zero-trust-uitrol moet beginnen.