Governance, Risk und Compliance für ISO 27001, ISO 9001 und DSGVO.
Mindrops erstellt die Richtlinien, Kontrollen und Nachweise, mit denen Sie ISO 27001, ISO 9001 und die DSGVO erfüllen – als Governance, die Ihre Teams im Alltag betreiben können.
Eine Auswahl der Software, die Mindrops für Kunden konzipiert und entwickelt hat.
Quick Commerce · Logistik
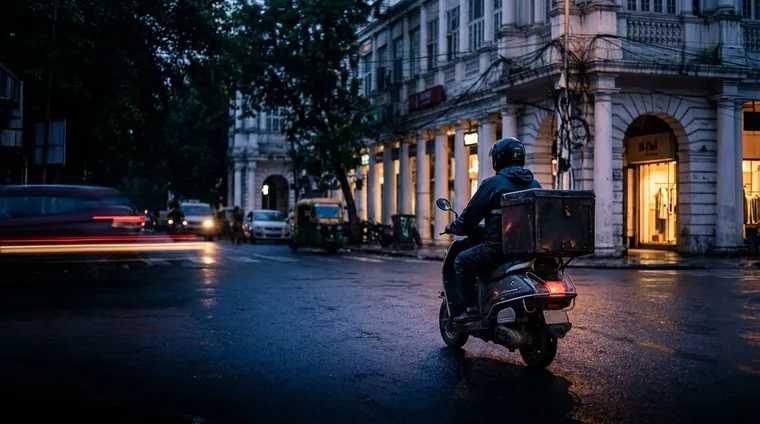
RocketZone – Fahrer-App
Eine maßgeschneiderte Android-Fahrer-App mit Echtzeit-Auftragszuweisung, Google-Maps-Navigation, COD-Inkasso-Verfolgung, Retouren- und Umtausch-Abholungen sowie Liefernachweisen.
Zwischen Januar und Juni 2026 entworfen, gebaut, getestet und ausgerollt.
Postfilialen insgesamt165.000Das größte Postnetz der Welt
Behörden · GovTech
India Post – Beschwerdemanagement
Eine KI-automatisierte Plattform auf Basis von LazyMonkey von Mindrops, die jede Beschwerde kategorisiert, priorisiert, weiterleitet und automatisch beantwortet – mit einem SLA-überwachten Vorgang für zentrale und regionale Teams.
Vergeben über GeM (Nov. 2025): Die Plattform sortiert täglich Tausende Beschwerden automatisch vor – für ein Netz von über 150.000 Postfilialen.
Cafés in Indien50+Filialen in ganz Indien, unterstützt von den Systemen, die wir gebaut habenSeit 1963
KI · Gastronomie
BeanBot – The Coffee Bean & Tea Leaf
Ein einbettbarer KI-Chat-Assistent auf Basis von Live-Katalog- und Filialdaten, mit „Order Now“-Aktion bei jedem Produkt und einer No-Code-Admin-Konsole für Inhalte und Preise.
Live in über 50 Filialen in Indien, mit rund 10.000 Gesprächen im Monat und etwa 50 Bestellungen pro Tag.
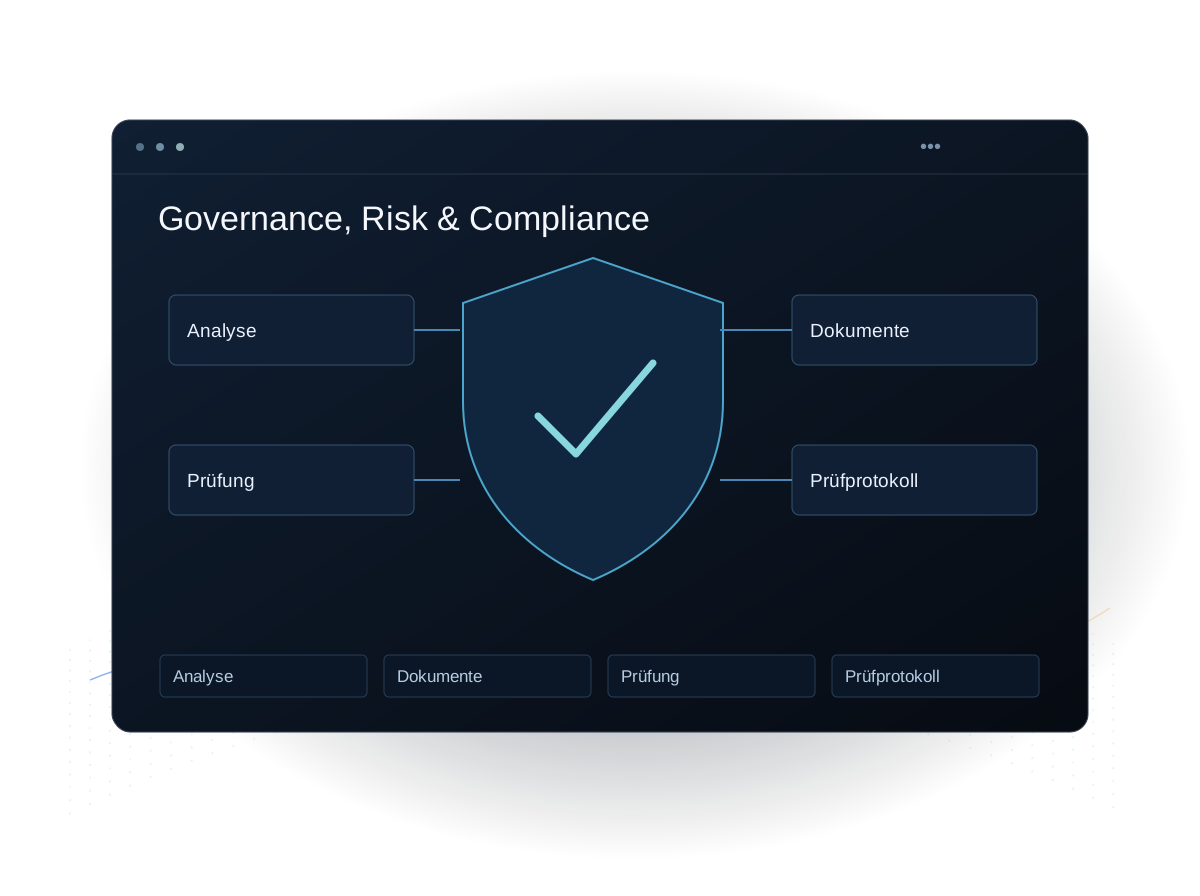
Mindrops baut und operationalisiert Governance, Risk und Compliance (GRC) nach ISO 27001, ISO 9001 und DSGVO – Gap-Assessment, Richtlinien, Kontrollen, Audit-Vorbereitung und Monitoring. Das Ergebnis ist ein Rahmenwerk aus Richtlinien, Kontrollen, Risikomanagement und Nachweisen, mit dem eine Organisation Sicherheits- und regulatorische Standards erfüllt.
01
Gap-Assessment
Wir ermitteln, wo Sie im Vergleich zum Standard stehen, und priorisieren, was zuerst behoben werden muss.
02
Richtlinien & Rahmenwerk
Praxistaugliche Richtlinien und ein Betriebsmodell, an das sich Teams halten können.
03
Umsetzung der Kontrollen
Technische und organisatorische Kontrollen, umgesetzt in Ihren Systemen und Abläufen.
04
Audit-Vorbereitung
Nachweise, Vorbereitung und Begleitung bei Audits nach ISO 27001 und ISO 9001.
05
Monitoring & Assurance
Laufende Überwachung der Kontrollen, damit Compliance auch zwischen Audits gegeben ist.
06
DSGVO & Datenschutz
Data-Mapping, Datenschutz-Folgenabschätzungen (DSFA) und Datenschutzkontrollen nach DSGVO.
Für wen unser GRC-Service gedacht ist
Erstzertifizierung
Unternehmen, die sich auf ihr erstes ISO 27001- oder ISO 9001-Audit vorbereiten – oft, weil ein Kunde oder eine Ausschreibung es nun verlangt.
Aufträge, die an Fragebögen hängen
Anbieter, die Zeit – oder Aufträge – an Security-Fragebögen und Due-Diligence-Anfragen verlieren, die sie nicht mit Nachweisen beantworten können.
DSGVO- und Datenschutzrisiko
Organisationen, die personenbezogene Daten von Personen in der EU oder im Vereinigten Königreich verarbeiten und Verarbeitungsübersichten, DSFAs und Datenschutzkontrollen brauchen.
Kontrollen, die nur auf dem Papier existieren
Teams mit Richtlinien, die für ein früheres Audit geschrieben wurden und nicht mehr dazu passen, wie Systeme und Menschen tatsächlich arbeiten.
Warum Mindrops für Governance, Risk & Compliance
Nach denselben Standards zertifiziert
Mindrops ist nach ISO 27001 und ISO 9001 zertifiziert und arbeitet nach CMMI-Level-3-Prozessen – wir setzen diese Rahmenwerke also mit der Erfahrung einer Organisation um, die selbst danach auditiert wird.
Kontrollen in Ihren Systemen umgesetzt
Wir setzen die technischen und organisatorischen Kontrollen um – Access Reviews, Logging, Secure SDLC – zusammen mit den Richtlinien, die sie beschreiben.
Kontrollen über mehrere Standards zugeordnet
Kontrollen werden ISO 27001, ISO 9001 und DSGVO übergreifend zugeordnet, sodass ein Nachweis mehrere Anforderungen erfüllen kann.
Geprüfte Nachweise
Unser VAPT-Team testet die Kontrollen, sodass die Nachweise für Auditoren durch praktische Prüfung gedeckt sind.
Eingesetzte Technologien
Standards
ISO 27001 · ISO 9001 · GDPR · CMMI L3
Controls
Access control · Secure SDLC · Audit logging
Assurance
Monitoring · Evidence · VAPT
Kundenbewertungen
Verstärkung für Software und Cloud
Ein Mindrops-Team, das gemeinsam mit den eigenen Entwicklern des Kunden an Softwareentwicklung und Cloud-Projekten arbeitet – als verlässliche zusätzliche Kapazität.
Aus der Kundenbewertung
“Mindrops hat komplexe Anforderungen mühelos umgesetzt und während des gesamten Projekts echten Mehrwert geliefert.”
Ein jährlicher Wartungsvertrag, um eine Recruiting-Website in der Luftfahrt zu stabilisieren und den Online-Bewerbungsprozess zu reparieren, der in aktiven Einstellungsphasen standhalten muss.
Aus der Kundenbewertung
“Die meisten Bewerber in der Luftfahrt bewerben sich über das Smartphone, und die Korrekturen am Bewerbungsprozess zeigten ein praktisches Verständnis dafür – nicht nur oberflächliche Designänderungen.”
Mobile App, Website und Admin-Dashboard, die Patienten im ländlichen und kleinstädtischen Indien mit Ärzten verbinden – mit Videosprechstunden, digitalen Rezepten und Patientenregistrierung.
Aus der Kundenbewertung
“Der UI/UX-Designprozess war kooperativ, und sie hatten die Endnutzer stets im Blick – das war für eine Plattform für ländliche Nutzer sehr wichtig.”
Das Rahmenwerk aus Richtlinien, Kontrollen, Risikomanagement und Nachweisen, mit dem eine Organisation Sicherheits- und regulatorische Standards erfüllt. Wir bauen und operationalisieren GRC, ausgerichtet an ISO 27001, ISO 9001 und DSGVO.
Welche Standards decken Sie ab?
Primär ISO 27001, ISO 9001 und DSGVO, dazu Prozessreife nach CMMI. Wir ordnen die Kontrollen allen relevanten Standards zu, damit sich der Aufwand mehrfach nutzen lässt.
Setzen Sie die Kontrollen auch um?
Ja. Wir liefern Richtlinien und Rahmenwerk und setzen die technischen und organisatorischen Kontrollen um – denn Kontrollen zählen nur, wenn sie im Alltag greifen.
Können Sie uns auditbereit machen?
Ja. Wir bereiten Nachweise vor, schließen Lücken und begleiten Sie durch das Audit selbst.
Wie unterscheidet sich das von einem einmaligen Audit?
Wir bauen Governance, die Sie laufend betreiben können, mit Monitoring – sodass Compliance auch zwischen Audits gewährleistet bleibt.
Sagen Sie uns, auf welchen Standard Sie hinarbeiten und bis wann. Wir antworten innerhalb eines Werktags mit einer Einschätzung der Lücke und des Wegs dorthin.