Gouvernance, risques et conformité pour ISO 27001, ISO 9001 et le RGPD.
Mindrops construit les politiques, contrôles et preuves qui vous mènent à ISO 27001, ISO 9001 et au RGPD, avec une gouvernance que vos équipes peuvent exploiter au quotidien.
Une sélection des logiciels que Mindrops a conçus et développés pour ses clients.
Quick commerce · Logistique
RocketZone – Application livreur
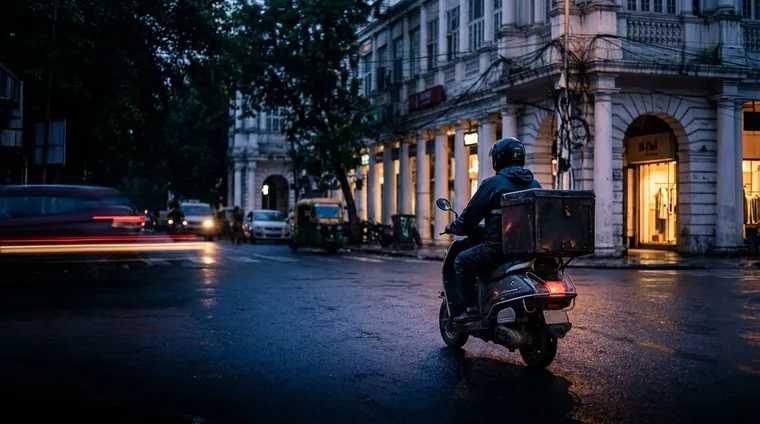
Une application livreur Android sur mesure : affectation en temps réel, navigation Google Maps, suivi des encaissements à la livraison, collecte des retours et des échanges, et preuve de livraison.
Conçue, développée, testée et déployée entre janvier et juin 2026.
Bureaux de poste au total165 000Le plus grand réseau postal du monde
Secteur public · GovTech
India Post – Gestion des réclamations
Une plateforme automatisée par l’IA, bâtie sur le socle LazyMonkey de Mindrops, qui catégorise, priorise et oriente chaque réclamation et y répond automatiquement, avec un dossier unique suivi par SLA pour les équipes centrales et régionales.
Attribuée via GeM (nov. 2025), elle trie automatiquement des milliers de réclamations par jour pour un réseau de plus de 150 000 bureaux de poste.
Cafés en Inde50+cafés dans toute l’Inde, servis par les systèmes que nous avons conçusDepuis 1963
IA · Restauration
BeanBot – The Coffee Bean & Tea Leaf
Un assistant conversationnel IA intégrable, fondé sur les données en direct du catalogue et des cafés, avec une action « Order Now » sur chaque produit et une console d’administration no-code pour les contenus et les prix.
En service dans plus de 50 points de vente en Inde : environ 10 000 conversations par mois et une cinquantaine de commandes par jour.
Nos services de gouvernance, risques et conformité
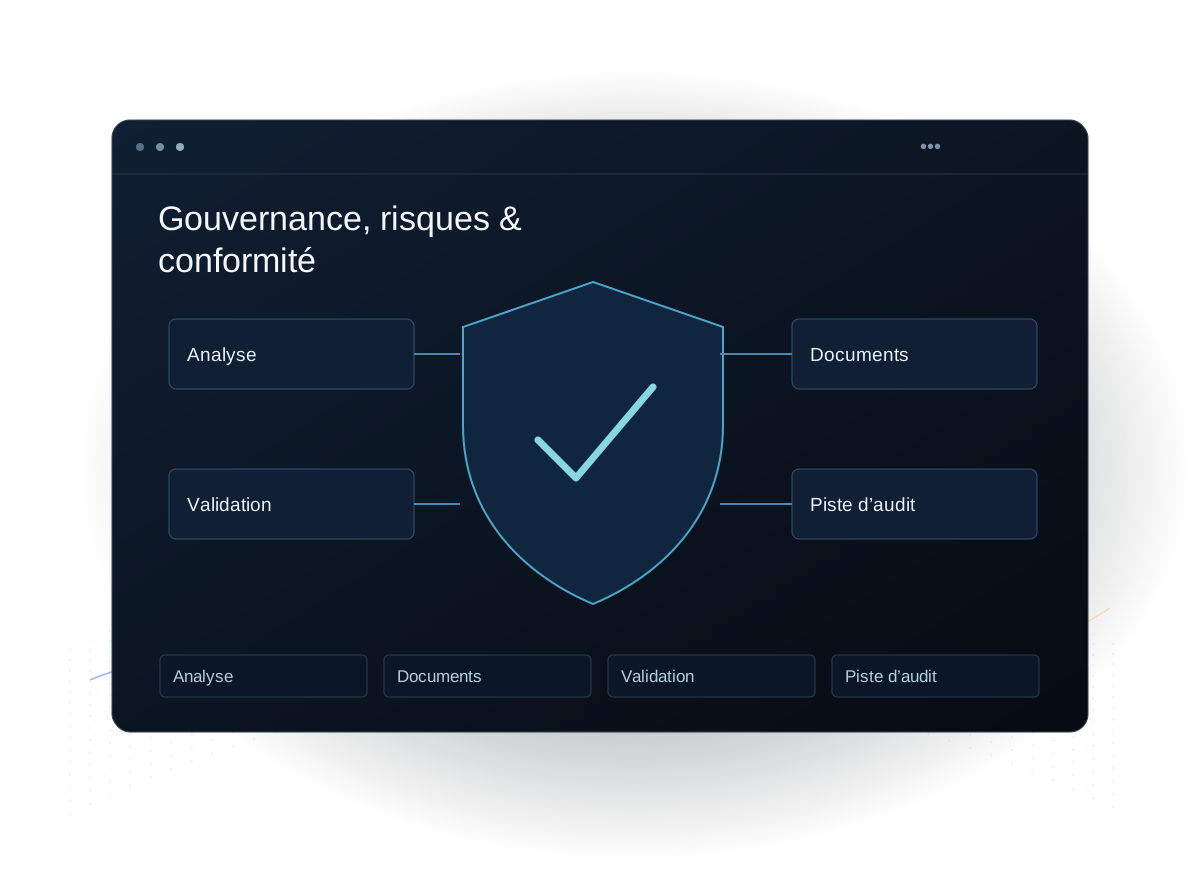
La GRC (gouvernance, risques et conformité) est le cadre de politiques, de contrôles, de gestion des risques et de preuves qui permet à une organisation de répondre aux normes de sécurité et aux exigences réglementaires. Mindrops construit et rend opérationnelle une GRC alignée sur ISO 27001, ISO 9001 et le RGPD : analyse des écarts, politiques, contrôles, préparation d’audit et supervision.
01
Analyse des écarts
Mesurer où vous en êtes par rapport à la norme et prioriser ce qu’il faut corriger.
02
Politiques et cadre
Des politiques claires et applicables, avec un modèle opérationnel que les équipes peuvent suivre.
03
Mise en œuvre des contrôles
Des contrôles techniques et de processus mis en œuvre dans vos systèmes et vos workflows.
04
Préparation d’audit
Preuves, état de préparation et accompagnement tout au long des audits ISO 27001 et ISO 9001.
05
Supervision & assurance
Une supervision continue des contrôles, pour que la conformité tienne entre deux audits.
06
RGPD & vie privée
Cartographie des données, AIPD et contrôles de confidentialité alignés sur le RGPD.
À qui s’adresse notre service GRC
Première certification
Entreprises qui préparent leur premier audit ISO 27001 ou ISO 9001, souvent parce qu’un client ou un appel d’offres l’exige désormais.
Contrats freinés par les questionnaires
Fournisseurs qui perdent du temps – ou des contrats – face à des questionnaires de sécurité et des demandes de due diligence auxquels ils ne peuvent répondre preuves à l’appui.
Exposition RGPD et vie privée
Organisations qui traitent des données personnelles de résidents de l’UE ou du Royaume-Uni et ont besoin de cartographies de données, d’AIPD et de contrôles de confidentialité.
Des contrôles qui n’existent que sur le papier
Équipes dont les politiques, rédigées pour un audit passé, ne correspondent plus à la façon dont les systèmes et les personnes fonctionnent réellement.
Pourquoi Mindrops pour la gouvernance et la conformité
Certifié selon les mêmes normes
Mindrops est certifié ISO 27001 et ISO 9001 et travaille selon des processus CMMI Level 3 : nous mettons en œuvre ces référentiels avec l’expérience d’une organisation elle-même auditée sur ces normes.
Des contrôles mis en œuvre dans vos systèmes
Nous mettons en œuvre les contrôles techniques et organisationnels – revues d’accès, journalisation, développement sécurisé – avec les politiques qui les décrivent.
Des contrôles mis en correspondance entre normes
Les contrôles sont mis en correspondance entre ISO 27001, ISO 9001 et le RGPD, pour qu’une même preuve réponde à plusieurs exigences.
Des tests derrière les preuves
Notre équipe VAPT teste les contrôles, pour que les preuves présentées aux auditeurs reposent sur une vérification concrète.
Technologies utilisées
Standards
ISO 27001 · ISO 9001 · GDPR · CMMI L3
Controls
Access control · Secure SDLC · Audit logging
Assurance
Monitoring · Evidence · VAPT
Avis clients
Renfort pour le logiciel et le cloud
Une équipe Mindrops qui travaille aux côtés des ingénieurs du client sur des projets de développement logiciel et cloud, pour apporter une capacité de livraison fiable.
Extrait de l’avis du client
“Mindrops a géré des exigences complexes avec aisance et a apporté de la valeur tout au long du projet.”
Un contrat de maintenance annuel pour stabiliser un site de recrutement aéronautique et corriger le parcours de candidature en ligne, qui doit tenir pendant les campagnes d’embauche.
Extrait de l’avis du client
“La plupart des candidats de l’aéronautique postulent depuis leur téléphone, et les corrections du parcours de candidature traduisaient une compréhension concrète de cette réalité, pas de simples retouches graphiques.”
Une application terrain et une interface d’administration web réunissent les mouvements de marchandises, les dépenses et les rapports de plusieurs entrepôts.
Extrait de l’avis du client
“Les rapports qui demandaient auparavant une journée entière de compilation de tableaux se résument désormais à un téléchargement filtré depuis l’interface d’administration.”
Une application client, une application partenaire et un back-office réalisés par une seule équipe, avec KYC, contrôles de crédit CIBIL et approbation automatisée des prêts.
Extrait de l’avis du client
“Les projets fintech comportent de nombreuses couches, et c’était appréciable de travailler avec une équipe qui comprenait le volet crédit et prêt.”
Une application mobile, un site et un tableau de bord qui mettent en relation des patients d’Inde rurale et semi-urbaine avec des médecins, avec téléconsultation, ordonnances numériques et inscription des patients.
Extrait de l’avis du client
“Le processus de design UI/UX a été collaboratif et l’équipe a gardé l’utilisateur final en tête tout du long, ce qui comptait beaucoup pour une plateforme destinée aux zones rurales.”
Qu’est-ce que la GRC (gouvernance, risques et conformité) ?
C’est le cadre de politiques, de contrôles, de gestion des risques et de preuves qui permet à une organisation de satisfaire aux normes de sécurité et aux exigences réglementaires. Nous construisons et rendons opérationnelle une GRC alignée sur ISO 27001, ISO 9001 et le RGPD.
Quelles normes couvrez-vous ?
Principalement ISO 27001, ISO 9001 et le RGPD, ainsi qu’une maturité de processus alignée sur le CMMI. Nous mettons les contrôles en correspondance d’une norme à l’autre pour mutualiser les efforts.
Mettez-vous aussi en œuvre les contrôles ?
Oui. Nous livrons les politiques et le cadre et mettons en œuvre les contrôles techniques et de processus – car un contrôle ne compte que s’il fonctionne.
Pouvez-vous nous préparer à l’audit ?
Oui. Nous préparons les preuves, comblons les écarts et vous accompagnons tout au long de l’audit lui-même.
En quoi est-ce différent d’un audit ponctuel ?
Nous construisons une gouvernance que vous pouvez exploiter en continu, avec supervision – pour que la conformité reste effective entre les audits.