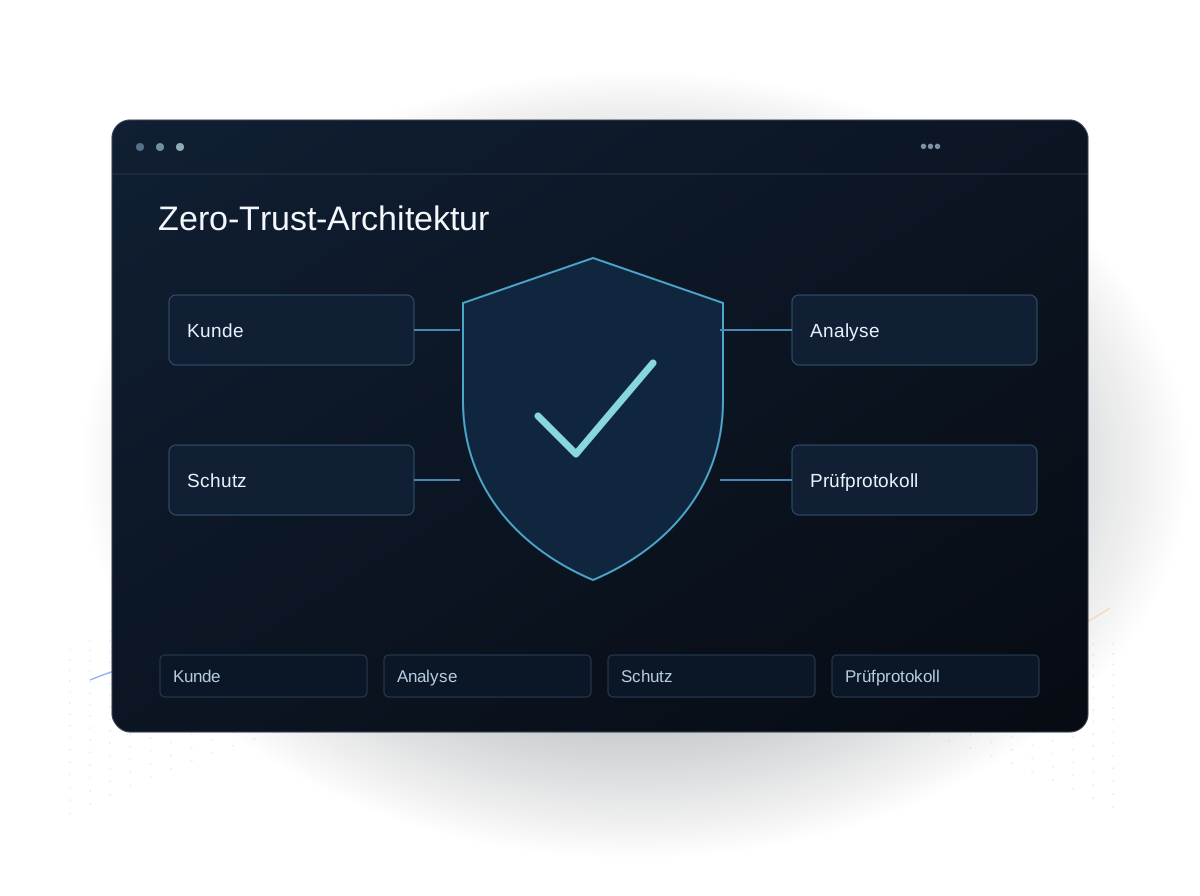
Zero-Trust-Architektur, die jede Zugriffsanfrage prüft.
Mindrops konzipiert und implementiert Zero-Trust-Architekturen – identitätsbasierter Zugriff, Least Privilege, Mikrosegmentierung und kontinuierliche Verifizierung –, damit ein Einbruch an einer Stelle nicht das gesamte System gefährdet.
Eine Auswahl der Software, die Mindrops für Kunden konzipiert und entwickelt hat.
SaaS · Influencer-Marketing
Activate by Bloglovin'
Ein dediziertes Onshore- und Offshore-Team von Mindrops hat die Plattform agil aufgebaut, weiterentwickelt und gewartet – mit Kampagnen-Matching, Messaging und Echtzeit-Reporting.
Mehr als 4 Jahre lang betreut und auf über 130.000 Influencer und über 100.000 Marken skaliert – in einem Netzwerk mit über 16 Mio. Nutzern pro Monat.
Eine maßgeschneiderte Android-Fahrer-App mit Echtzeit-Auftragszuweisung, Google-Maps-Navigation, COD-Inkasso-Verfolgung, Retouren- und Umtausch-Abholungen sowie Liefernachweisen.
Zwischen Januar und Juni 2026 entworfen, gebaut, getestet und ausgerollt.
Postfilialen insgesamt165.000Das größte Postnetz der Welt
Behörden · GovTech
India Post – Beschwerdemanagement
Eine KI-automatisierte Plattform auf Basis von LazyMonkey von Mindrops, die jede Beschwerde kategorisiert, priorisiert, weiterleitet und automatisch beantwortet – mit einem SLA-überwachten Vorgang für zentrale und regionale Teams.
Vergeben über GeM (Nov. 2025): Die Plattform sortiert täglich Tausende Beschwerden automatisch vor – für ein Netz von über 150.000 Postfilialen.
Mindrops konzipiert und implementiert Zero-Trust-Architekturen – identitätsbasierter Zugriff, Least Privilege, Mikrosegmentierung und kontinuierliche Verifizierung – für Anwendungen, Cloud und Infrastruktur. Das Modell vertraut keinem Nutzer, keinem Gerät und keinem Netzwerk von vornherein und prüft jede Zugriffsanfrage kontinuierlich. So wird aus einem Einbruch an einer Stelle kein flächendeckender Schaden.
01
Identitätsbasierter Zugriff
Starke Authentifizierung, MFA und Conditional Access als neuer Perimeter – für Nutzer und Services gleichermaßen.
02
Least Privilege
Just-Enough-, Just-in-Time-Zugriff, sodass ein kompromittiertes Konto nur das erreichen kann, was strikt nötig ist.
03
Mikrosegmentierung
Netzwerk- und Workload-Segmentierung, die den Schadensradius begrenzt und laterale Bewegungen stoppt.
04
Kontinuierliche Verifizierung
Jede Anfrage wird neu bewertet – anhand von Identität, Gerätestatus und Kontext.
05
Workload & Cloud
Zero-Trust für Services, APIs und Cloud-Workloads ebenso wie für Nutzer-Logins.
06
Monitoring & Richtlinien
Zentrale Richtlinien und Telemetrie, damit Zugriffsentscheidungen einheitlich, protokolliert und auditierbar sind.
Für wen wir Zero-Trust-Architekturen entwickeln
Hybride und verteilte Teams
Mitarbeitende, Freelancer und Partner, die sich von überall verbinden – und deren VPN-Zugang weit mehr freigibt, als die einzelne Person braucht.
Flache Netze und geteilte Zugangsdaten
Umgebungen, in denen sich Angreifer mit einem gestohlenen Passwort oder über einen kompromittierten Server durch große Teile der IT-Landschaft bewegen könnten.
Cloud- und Microservice-Landschaften
Services und APIs, die sich über Clouds und Cluster hinweg aufrufen – ohne starke Service-Identität oder authentifizierte, verschlüsselte Verbindungen.
Dauerhafter Zugriff Dritter
Dienstleister und Integratoren mit langfristigem Zugang zu Produktionssystemen, der selten überprüft oder entzogen wird.
Warum Mindrops für Zero-Trust-Architektur
Gestaffelt für frühe Wirkung
Wir beginnen dort, wo sich das Risiko bündelt – meist Identitäten, MFA und privilegierte Zugriffe –, sodass der Schutz schon in der ersten Phase steigt.
Nutzer und Workloads gemeinsam
Service-Identität, Mutual TLS und Segmentierung decken APIs und Cloud-Workloads ebenso ab wie die Logins der Mitarbeitenden.
An echten Nutzerpfaden getestete Richtlinien
Zugriffsrichtlinien werden an echten Nutzerpfaden getestet, damit strengere Prüfungen niemanden zu riskanten Workarounds verleiten.
Auditierbare Zugriffsentscheidungen
Die Zugriffsrichtlinien werden zentral verwaltet und jede Entscheidung protokolliert – Security-Teams und Auditoren sehen an einem Ort, wer worauf zugegriffen hat und warum.
Eingesetzte Technologien
Identity
SSO · MFA · Conditional access · SCIM
Network & workload
Micro-segmentation · Service mesh · mTLS
Cloud
AWS · Azure · GCP · Posture management
Standards
NIST 800-207 · OWASP
Kundenbewertungen
Verstärkung für Software und Cloud
Ein Mindrops-Team, das gemeinsam mit den eigenen Entwicklern des Kunden an Softwareentwicklung und Cloud-Projekten arbeitet – als verlässliche zusätzliche Kapazität.
Aus der Kundenbewertung
“Mindrops hat komplexe Anforderungen mühelos umgesetzt und während des gesamten Projekts echten Mehrwert geliefert.”
Ein jährlicher Wartungsvertrag, um eine Recruiting-Website in der Luftfahrt zu stabilisieren und den Online-Bewerbungsprozess zu reparieren, der in aktiven Einstellungsphasen standhalten muss.
Aus der Kundenbewertung
“Die meisten Bewerber in der Luftfahrt bewerben sich über das Smartphone, und die Korrekturen am Bewerbungsprozess zeigten ein praktisches Verständnis dafür – nicht nur oberflächliche Designänderungen.”
Mobile App, Website und Admin-Dashboard, die Patienten im ländlichen und kleinstädtischen Indien mit Ärzten verbinden – mit Videosprechstunden, digitalen Rezepten und Patientenregistrierung.
Aus der Kundenbewertung
“Der UI/UX-Designprozess war kooperativ, und sie hatten die Endnutzer stets im Blick – das war für eine Plattform für ländliche Nutzer sehr wichtig.”
Wir inventarisieren Nutzer, Geräte, Anwendungen und Datenflüsse und erfassen, wer und was heute jedes kritische System erreichen kann.
02 – Entwerfen
Zielarchitektur und Richtlinien
Wir definieren den Zielzustand nach NIST SP 800-207 – Identity Provider, Zugriffsrichtlinien, Segmentierung und Telemetrie.
03 – Umsetzen
Rollout in Phasen
Wir führen MFA, Conditional Access, Least Privilege und Segmentierung schrittweise ein und starten mit einem Pilot für eine Gruppe oder Anwendung, bevor wir ausweiten.
04 – Verifizieren
Überwachen und nachschärfen
Wir beobachten die Zugriffs-Telemetrie, passen Richtlinien an und testen, ob die Segmentierung laterale Bewegungen tatsächlich stoppt.
Ein Sicherheitsmodell, das davon ausgeht, dass kein Nutzer, kein Gerät und kein Netzwerk von vornherein vertrauenswürdig ist. Jede Zugriffsanfrage wird kontinuierlich anhand von Identität, Gerätestatus und Kontext geprüft, und der Standort im Netzwerk allein gewährt keinen Zugriff.
Womit beginnt eine Zero-Trust-Einführung?
Meist mit Identitäten und Zugriffen – starker Authentifizierung, MFA und Least Privilege –, danach folgen Mikrosegmentierung und kontinuierliche Verifizierung. Wir bewerten Ihre Umgebung und ziehen die Schritte mit der größten Wirkung vor.
Gilt Zero-Trust auch für Cloud-Workloads?
Ja. Wir erweitern Zero-Trust auf Services, APIs und Cloud-Workloads – mit Mutual TLS, Service-Identitäten und Segmentierung.
Orientiert sich das an einem Standard?
Ja. Mindrops richtet Zero-Trust-Designs an NIST SP 800-207 aus, mit Zugriffsrichtlinien und Logging, die auditierbar sind.
Wie passt das zu unserer übrigen Sicherheitsstrategie?
Schildern Sie uns, wie Nutzer, Partner und Services heute auf Ihre Systeme zugreifen. Wir antworten innerhalb eines Werktags und sagen Ihnen, wo eine Zero-Trust-Einführung ansetzen sollte.