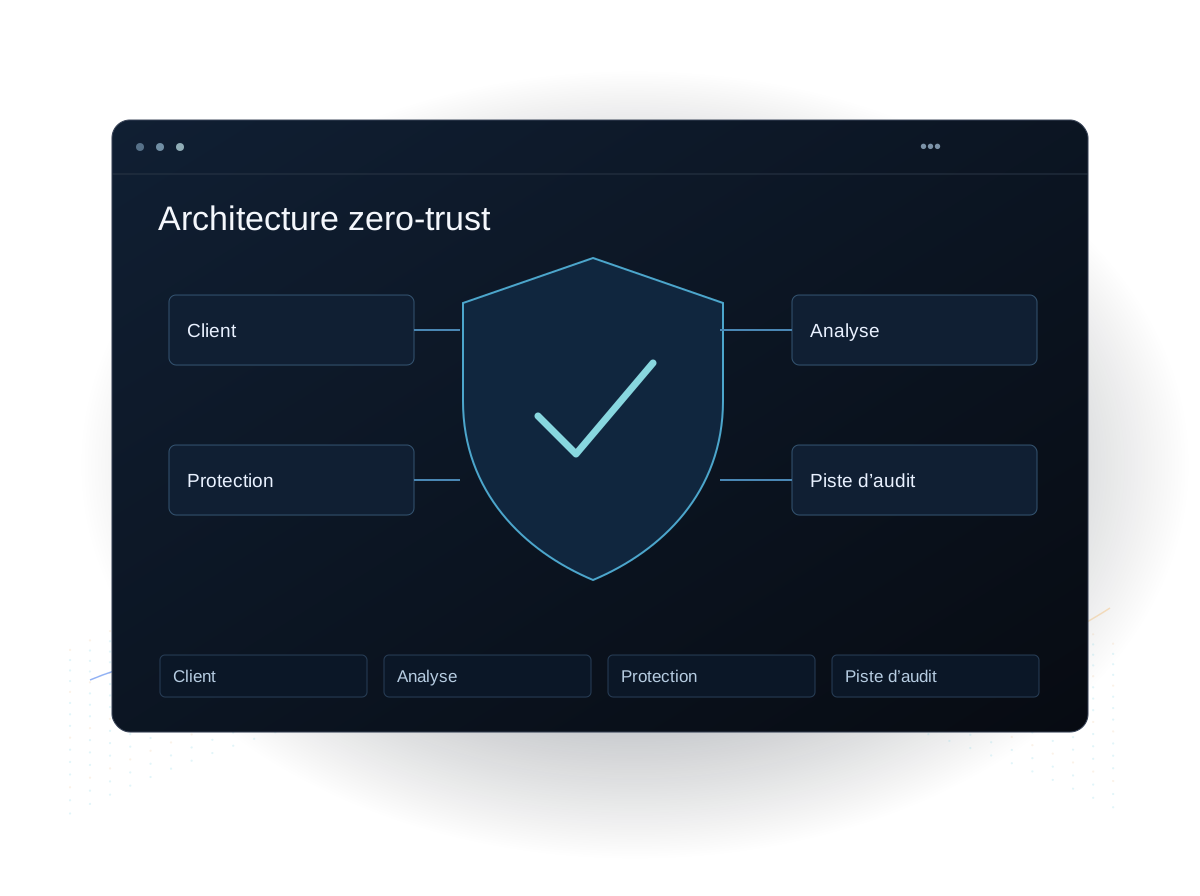
Une architecture zero-trust qui vérifie chaque demande d’accès.
Mindrops conçoit et met en œuvre une architecture zero-trust – accès centré sur l’identité, moindre privilège, micro-segmentation et vérification continue – pour qu’une compromission à un endroit ne devienne pas une compromission partout.
Une sélection des logiciels que Mindrops a conçus et développés pour ses clients.
SaaS · Marketing d’influence
Activate by Bloglovin'
Une équipe Mindrops dédiée, onshore et offshore, a développé, fait évoluer et maintenu la plateforme en mode agile : matching de campagnes, messagerie et reporting en temps réel.
Maintenue pendant plus de 4 ans, la plateforme est passée à plus de 130 000 influenceurs et plus de 100 000 marques, sur un réseau de plus de 16 millions d’utilisateurs par mois.
Une application livreur Android sur mesure : affectation en temps réel, navigation Google Maps, suivi des encaissements à la livraison, collecte des retours et des échanges, et preuve de livraison.
Conçue, développée, testée et déployée entre janvier et juin 2026.
Bureaux de poste au total165 000Le plus grand réseau postal du monde
Secteur public · GovTech
India Post – Gestion des réclamations
Une plateforme automatisée par l’IA, bâtie sur le socle LazyMonkey de Mindrops, qui catégorise, priorise et oriente chaque réclamation et y répond automatiquement, avec un dossier unique suivi par SLA pour les équipes centrales et régionales.
Attribuée via GeM (nov. 2025), elle trie automatiquement des milliers de réclamations par jour pour un réseau de plus de 150 000 bureaux de poste.
L’architecture zero-trust est un modèle de sécurité qui n’accorde par défaut aucune confiance à un utilisateur, un appareil ou un réseau et vérifie en continu chaque demande d’accès. Mindrops conçoit et met en œuvre le zero-trust – accès centré sur l’identité, moindre privilège, micro-segmentation et vérification continue – sur les applications, le cloud et l’infrastructure.
01
Accès centré sur l’identité
Authentification forte, MFA et accès conditionnel comme nouveau périmètre – pour les utilisateurs comme pour les services.
02
Moindre privilège
Des droits strictement nécessaires, accordés au moment voulu (just-in-time), pour qu’un compte compromis n’atteigne que le strict minimum.
03
Micro-segmentation
Une segmentation du réseau et des charges de travail qui limite le rayon d’impact et bloque les déplacements latéraux.
04
Vérification continue
Chaque demande réévaluée selon l’identité, la posture de l’appareil et le contexte.
05
Charges de travail et cloud
Le zero-trust étendu aux services, aux API et aux charges de travail cloud, comme aux connexions des utilisateurs.
06
Supervision & politiques
Politiques et télémétrie centralisées, pour des décisions d’accès cohérentes, journalisées et auditables.
Pour qui nous concevons des architectures zero-trust
Équipes hybrides et à distance
Collaborateurs, prestataires et partenaires qui se connectent de partout, alors que l’accès VPN donne bien plus de portée que nécessaire à chacun.
Réseaux plats et identifiants partagés
Environnements où un seul mot de passe volé ou serveur compromis pourrait se déplacer latéralement sur la majeure partie du système d’information.
Environnements cloud et microservices
Services et API qui s’appellent entre clouds et clusters sans identité de service forte ni connexions authentifiées et chiffrées.
Accès permanents de tiers
Fournisseurs et intégrateurs disposant d’accès durables aux systèmes de production, rarement revus ou révoqués.
Pourquoi Mindrops pour l’architecture zero-trust
Séquencé pour un impact rapide
Nous commençons là où le risque se concentre – généralement l’identité, la MFA et les accès à privilèges – pour que la protection progresse dès la première phase.
Utilisateurs et charges de travail ensemble
Identité de service, TLS mutuel et segmentation couvrent les API et les charges de travail cloud, comme les connexions des collaborateurs.
Des politiques testées sur de vrais parcours utilisateurs
Les politiques d’accès sont testées sur de vrais parcours utilisateurs, pour qu’une vérification renforcée ne pousse personne vers des contournements risqués.
Des décisions auditables
La politique d’accès est centralisée et chaque décision journalisée : équipes sécurité et auditeurs voient au même endroit qui a accédé à quoi, et pourquoi.
Technologies utilisées
Identity
SSO · MFA · Conditional access · SCIM
Network & workload
Micro-segmentation · Service mesh · mTLS
Cloud
AWS · Azure · GCP · Posture management
Standards
NIST 800-207 · OWASP
Avis clients
Renfort pour le logiciel et le cloud
Une équipe Mindrops qui travaille aux côtés des ingénieurs du client sur des projets de développement logiciel et cloud, pour apporter une capacité de livraison fiable.
Extrait de l’avis du client
“Mindrops a géré des exigences complexes avec aisance et a apporté de la valeur tout au long du projet.”
Un contrat de maintenance annuel pour stabiliser un site de recrutement aéronautique et corriger le parcours de candidature en ligne, qui doit tenir pendant les campagnes d’embauche.
Extrait de l’avis du client
“La plupart des candidats de l’aéronautique postulent depuis leur téléphone, et les corrections du parcours de candidature traduisaient une compréhension concrète de cette réalité, pas de simples retouches graphiques.”
Une application terrain et une interface d’administration web réunissent les mouvements de marchandises, les dépenses et les rapports de plusieurs entrepôts.
Extrait de l’avis du client
“Les rapports qui demandaient auparavant une journée entière de compilation de tableaux se résument désormais à un téléchargement filtré depuis l’interface d’administration.”
Une application client, une application partenaire et un back-office réalisés par une seule équipe, avec KYC, contrôles de crédit CIBIL et approbation automatisée des prêts.
Extrait de l’avis du client
“Les projets fintech comportent de nombreuses couches, et c’était appréciable de travailler avec une équipe qui comprenait le volet crédit et prêt.”
Une application mobile, un site et un tableau de bord qui mettent en relation des patients d’Inde rurale et semi-urbaine avec des médecins, avec téléconsultation, ordonnances numériques et inscription des patients.
Extrait de l’avis du client
“Le processus de design UI/UX a été collaboratif et l’équipe a gardé l’utilisateur final en tête tout du long, ce qui comptait beaucoup pour une plateforme destinée aux zones rurales.”
Nous recensons utilisateurs, terminaux, applications et flux de données, et cartographions qui et quoi peut atteindre chaque système critique aujourd’hui.
02 – Concevoir
Architecture cible et politiques
Nous définissons l’état cible selon NIST SP 800-207 – fournisseur d’identité, politiques d’accès, segmentation et télémétrie.
03 – Mettre en œuvre
Déploiement par phases
Nous déployons MFA, accès conditionnel, moindre privilège et segmentation par phases, avec un pilote sur un groupe ou une application avant la généralisation.
04 – Vérifier
Superviser et ajuster
Nous suivons la télémétrie des accès, ajustons les politiques et testons que la segmentation bloque réellement les mouvements latéraux.
Un modèle de sécurité qui part du principe qu’aucun utilisateur, appareil ou réseau n’est digne de confiance par défaut. Chaque demande d’accès est vérifiée en continu selon l’identité, la posture de l’appareil et le contexte, et la localisation réseau seule ne donne aucun accès.
Par où commencer avec le zero-trust ?
Généralement par l’identité et l’accès – authentification forte, MFA et moindre privilège – puis la micro-segmentation et la vérification continue. Nous évaluons votre environnement et séquençons d’abord les étapes à plus fort impact.
Pouvez-vous appliquer le zero-trust aux charges de travail cloud ?
Oui. Nous étendons le zero-trust aux services, aux API et aux charges de travail cloud avec TLS mutuel, identité de service et segmentation.
Cela s’aligne-t-il sur une norme ?
Oui. Mindrops aligne ses architectures zero-trust sur le NIST SP 800-207, avec des politiques d’accès et une journalisation auditables.
Comment cela s’intègre-t-il à notre sécurité globale ?
Décrivez-nous comment utilisateurs, partenaires et services accèdent aujourd’hui à vos systèmes. Nous vous répondons sous un jour ouvré avec le point de départ d’un déploiement zero-trust.