Penetration Testing und VAPT für Web, Mobile, API und Netzwerk.
Mindrops führt Vulnerability Assessments und Penetrationstests für Web, Mobile, API und Netzwerk durch. Wir kombinieren manuelles Testen mit Automatisierung, und Sie erhalten klare Empfehlungen zur Behebung und einen Retest.
Eine Auswahl der Software, die Mindrops für Kunden konzipiert und entwickelt hat.
Quick Commerce · Logistik
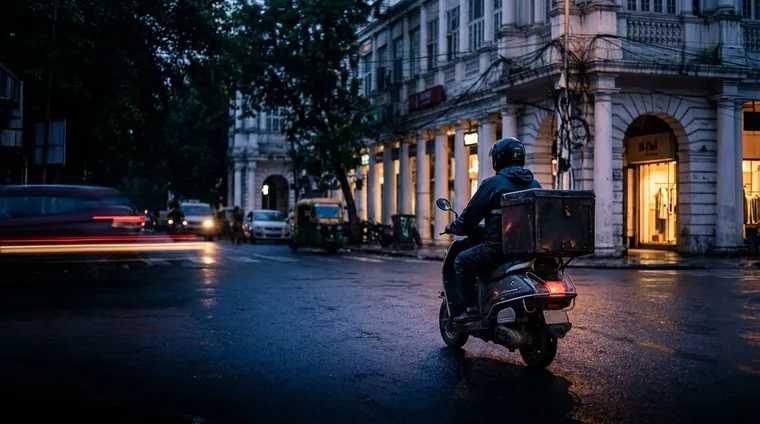
RocketZone – Fahrer-App
Eine maßgeschneiderte Android-Fahrer-App mit Echtzeit-Auftragszuweisung, Google-Maps-Navigation, COD-Inkasso-Verfolgung, Retouren- und Umtausch-Abholungen sowie Liefernachweisen.
Zwischen Januar und Juni 2026 entworfen, gebaut, getestet und ausgerollt.
Postfilialen insgesamt165.000Das größte Postnetz der Welt
Behörden · GovTech
India Post – Beschwerdemanagement
Eine KI-automatisierte Plattform auf Basis von LazyMonkey von Mindrops, die jede Beschwerde kategorisiert, priorisiert, weiterleitet und automatisch beantwortet – mit einem SLA-überwachten Vorgang für zentrale und regionale Teams.
Vergeben über GeM (Nov. 2025): Die Plattform sortiert täglich Tausende Beschwerden automatisch vor – für ein Netz von über 150.000 Postfilialen.
Cafés in Indien50+Filialen in ganz Indien, unterstützt von den Systemen, die wir gebaut habenSeit 1963
KI · Gastronomie
BeanBot – The Coffee Bean & Tea Leaf
Ein einbettbarer KI-Chat-Assistent auf Basis von Live-Katalog- und Filialdaten, mit „Order Now“-Aktion bei jedem Produkt und einer No-Code-Admin-Konsole für Inhalte und Preise.
Live in über 50 Filialen in Indien, mit rund 10.000 Gesprächen im Monat und etwa 50 Bestellungen pro Tag.
Mindrops führt Penetrationstests und VAPT (Vulnerability Assessment and Penetration Testing) für Web, Mobile, API und Netzwerk durch – mit manuellen und automatisierten Tests nach OWASP, um ausnutzbare Schwachstellen in Anwendungen, APIs, Netzwerken und Geräten zu finden. Jedes Projekt liefert priorisierte Empfehlungen zur Behebung und einen Retest.
01
Web-App-Tests
Manuelle und automatisierte Tests auf Basis der OWASP Top 10 und auf Fehler in der Geschäftslogik.
02
Mobile-Tests
Tests von iOS- und Android-Apps – Datenspeicherung, Übertragung, Authentifizierung und API-Security.
03
API-Tests
Tests von REST- und GraphQL-APIs auf Schwachstellen bei Authentifizierung, Zugriffskontrolle und Injection.
04
Netzwerk & Infrastruktur
Externe und interne Penetrationstests für Netzwerk und Infrastruktur.
05
Empfehlungen zur Behebung
Priorisierte, praxistaugliche Lösungen für jeden Befund.
06
Bericht & Retest
Klare Berichte für Stakeholder und Auditoren plus ein Retest, der die Behebung bestätigt.
Wann ein Penetrationstest sinnvoll ist
Vor einem Launch oder großen Release
Produktteams, die ausnutzbare Schwachstellen finden und schließen wollen, bevor echte Nutzer – und echte Angreifer – kommen.
Anforderungen von Kunden und Auditoren
Organisationen, von denen Unternehmenskunden, Aufsichtsbehörden oder Auditoren einen unabhängigen Penetrationstest-Bericht verlangen.
Nach größeren Änderungen
Plattformen, die seit dem letzten Test APIs, Integrationen, Cloud-Infrastruktur oder Authentifizierungsabläufe hinzugefügt haben.
Apps mit sensiblen Daten
Web- und Mobile-Anwendungen, die Zahlungen, personenbezogene Daten oder Behördenakten verarbeiten – und bei denen ein Sicherheitsvorfall rechtliche Folgen und Reputationsschäden nach sich zieht.
Warum Mindrops für Penetration Testing
Manuelle Tests nach automatisierten Scans
Automatisierte Tools decken die Breite ab; unsere Tester suchen danach gezielt nach Logikfehlern, fehlerhafter Zugriffskontrolle und verketteten Exploits, die Scanner übersehen.
Befunde, mit denen Entwickler arbeiten können
Jeder Befund enthält Reproduktionsschritte, Auswirkung und einen konkreten Fix – geschrieben für die Engineers, die ihn umsetzen.
Retest fest eingeplant
Ein Retest gehört zum Auftrag, sodass der Abschlussbericht zeigt, welche Probleme bestätigt geschlossen sind.
Explizite, vergleichbare Abdeckung
Die Tests orientieren sich an den OWASP Top 10, OWASP MASVS für Mobile und den OWASP API Security Top 10, sodass klar ist, was abgedeckt wurde.
Eingesetzte Technologien
Standards
OWASP · OWASP MASVS · NIST
Scope
Web · Mobile · API · Network
Approach
Manual + automated · Remediation · Retest
Kundenbewertungen
Verstärkung für Software und Cloud
Ein Mindrops-Team, das gemeinsam mit den eigenen Entwicklern des Kunden an Softwareentwicklung und Cloud-Projekten arbeitet – als verlässliche zusätzliche Kapazität.
Aus der Kundenbewertung
“Mindrops hat komplexe Anforderungen mühelos umgesetzt und während des gesamten Projekts echten Mehrwert geliefert.”
Ein jährlicher Wartungsvertrag, um eine Recruiting-Website in der Luftfahrt zu stabilisieren und den Online-Bewerbungsprozess zu reparieren, der in aktiven Einstellungsphasen standhalten muss.
Aus der Kundenbewertung
“Die meisten Bewerber in der Luftfahrt bewerben sich über das Smartphone, und die Korrekturen am Bewerbungsprozess zeigten ein praktisches Verständnis dafür – nicht nur oberflächliche Designänderungen.”
Mobile App, Website und Admin-Dashboard, die Patienten im ländlichen und kleinstädtischen Indien mit Ärzten verbinden – mit Videosprechstunden, digitalen Rezepten und Patientenregistrierung.
Aus der Kundenbewertung
“Der UI/UX-Designprozess war kooperativ, und sie hatten die Endnutzer stets im Blick – das war für eine Plattform für ländliche Nutzer sehr wichtig.”
Ein Vulnerability Assessment erfasst Schwachstellen in der Breite und priorisiert sie; Penetration Testing nutzt sie aktiv aus, um das echte Risiko zu zeigen. VAPT kombiniert beides.
Was können Sie testen?
Web- und Mobile-Apps, REST-/GraphQL-APIs sowie externe/interne Netzwerke und Infrastruktur.
Helfen Sie auch beim Beheben der Befunde?
Ja. Wir liefern priorisierte Empfehlungen zur Behebung und testen danach erneut, um zu bestätigen, dass die Lücken geschlossen sind.
Stört das den Produktionsbetrieb?
Wir legen Umfang und Zeitplan der Tests so fest, dass Störungen vermieden werden, und können dort, wo es passt, in Staging-Umgebungen testen.
Hilft ein VAPT-Bericht bei der Compliance?
Ja. Bericht und Retest liefern Auditoren und Unternehmenskunden dokumentierte Nachweise über Tests und Behebung. Für den übergreifenden Kontrollrahmen siehe Governance, Risk & Compliance.
Kontakt
Sagen Sie uns, was getestet werden soll – Web, Mobile, API oder Netzwerk – und welche Frist dahintersteht. Wir antworten innerhalb eines Werktags, um den Projektumfang festzulegen.