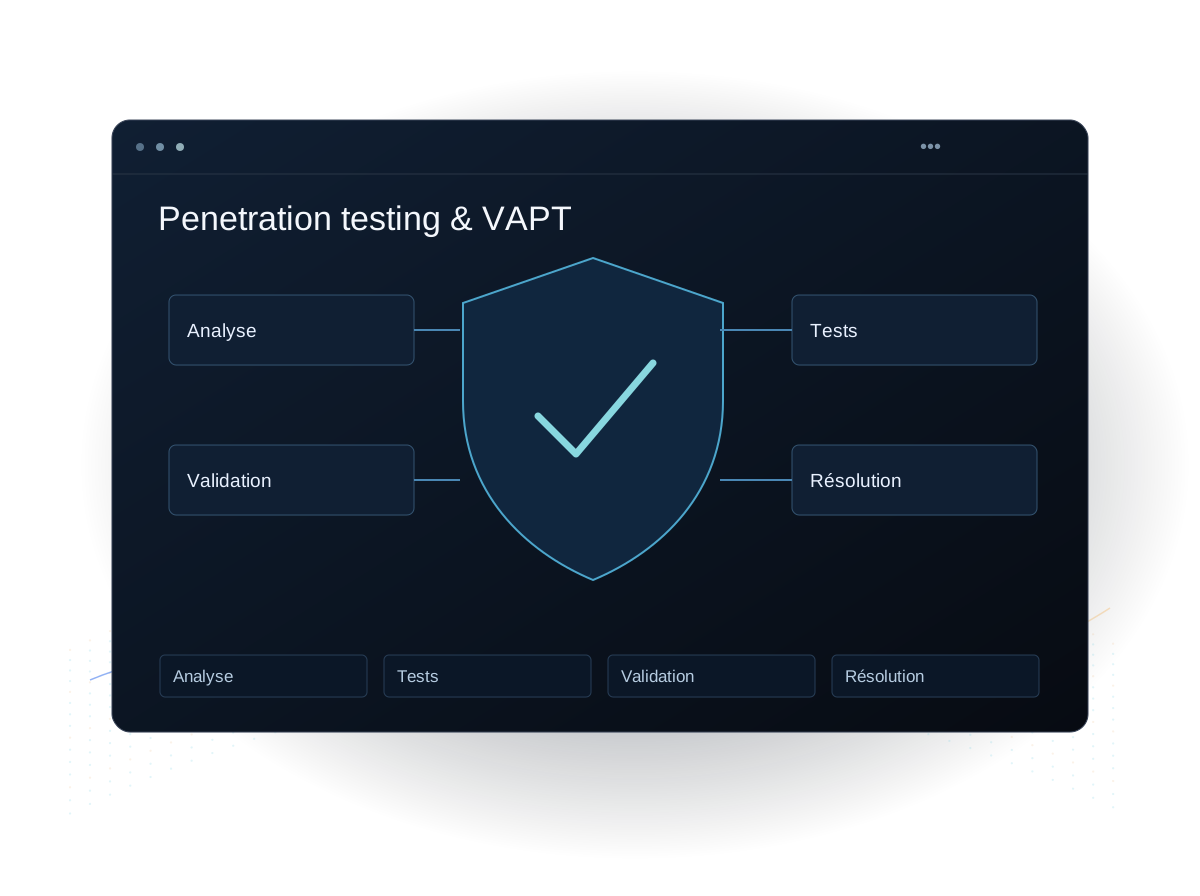
Tests d’intrusion et VAPT pour le web, le mobile, les API et le réseau.
Mindrops réalise des audits de vulnérabilités et des tests d’intrusion sur le web, le mobile, les API et le réseau, en combinant tests manuels et automatisés, avec un plan de remédiation clair et un contre-test.
Une sélection des logiciels que Mindrops a conçus et développés pour ses clients.
Quick commerce · Logistique
RocketZone – Application livreur
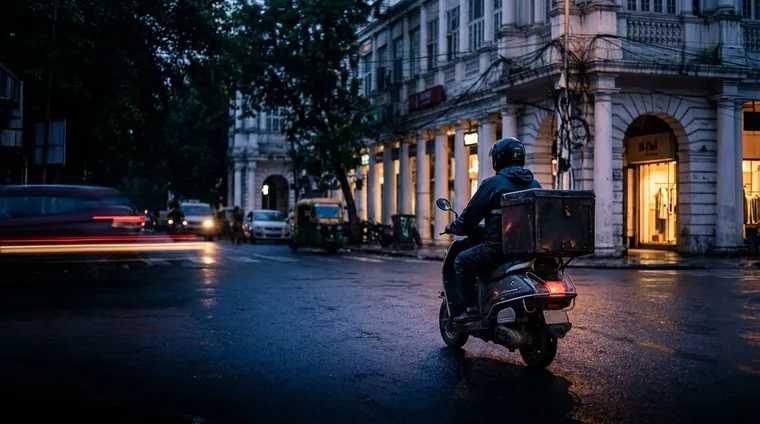
Une application livreur Android sur mesure : affectation en temps réel, navigation Google Maps, suivi des encaissements à la livraison, collecte des retours et des échanges, et preuve de livraison.
Conçue, développée, testée et déployée entre janvier et juin 2026.
Bureaux de poste au total165 000Le plus grand réseau postal du monde
Secteur public · GovTech
India Post – Gestion des réclamations
Une plateforme automatisée par l’IA, bâtie sur le socle LazyMonkey de Mindrops, qui catégorise, priorise et oriente chaque réclamation et y répond automatiquement, avec un dossier unique suivi par SLA pour les équipes centrales et régionales.
Attribuée via GeM (nov. 2025), elle trie automatiquement des milliers de réclamations par jour pour un réseau de plus de 150 000 bureaux de poste.
Cafés en Inde50+cafés dans toute l’Inde, servis par les systèmes que nous avons conçusDepuis 1963
IA · Restauration
BeanBot – The Coffee Bean & Tea Leaf
Un assistant conversationnel IA intégrable, fondé sur les données en direct du catalogue et des cafés, avec une action « Order Now » sur chaque produit et une console d’administration no-code pour les contenus et les prix.
En service dans plus de 50 points de vente en Inde : environ 10 000 conversations par mois et une cinquantaine de commandes par jour.
Les tests d’intrusion et le VAPT (vulnerability assessment and penetration testing, soit audit de vulnérabilités et test d’intrusion) examinent systématiquement applications, API, réseaux et équipements à la recherche de failles exploitables. Mindrops combine tests manuels et automatisés sur le web, le mobile, les API et le réseau, alignés sur l’OWASP, avec des recommandations de remédiation priorisées et un contre-test.
01
Tests d’applications web
Tests manuels et automatisés couvrant le Top 10 OWASP et les failles de logique métier.
02
Tests mobiles
Tests d’applications iOS et Android : stockage, transport, authentification et sécurité des API.
03
Tests d’API
Tests d’API REST et GraphQL sur les failles d’authentification, de contrôle d’accès et d’injection.
04
Réseau et infrastructure
Tests d’intrusion réseau et infrastructure, externes et internes.
05
Recommandations de remédiation
Des correctifs priorisés et concrets pour chaque constat.
06
Rapport et contre-test
Un rapport clair pour les parties prenantes et les auditeurs, complété par un contre-test qui confirme les corrections.
Quand commander un test d’intrusion
Avant un lancement ou une version majeure
Équipes produit qui veulent trouver et corriger les failles exploitables avant l’arrivée de vrais utilisateurs – et de vrais attaquants.
Exigences des clients et des auditeurs
Organisations à qui des clients grands comptes, des régulateurs ou des auditeurs demandent un rapport de test d’intrusion indépendant.
Après des changements importants
Plateformes qui ont ajouté des API, des intégrations, de l’infrastructure cloud ou des flux d’authentification depuis le dernier test.
Applications traitant des données sensibles
Applications web et mobiles qui traitent des paiements, des données personnelles ou des dossiers publics, où une intrusion a un coût juridique et réputationnel.
Pourquoi Mindrops pour les tests d’intrusion
Des tests manuels après les scans automatisés
Les outils automatisés couvrent l’étendue ; nos testeurs traquent ensuite les failles de logique métier, les contrôles d’accès défaillants et les exploits chaînés que les scanners manquent.
Des constats exploitables par les développeurs
Chaque constat comprend les étapes de reproduction, l’impact et un correctif précis, rédigés pour les ingénieurs qui l’appliqueront.
Le contre-test prévu dès le départ
Le contre-test fait partie de la mission : le rapport final montre quelles failles sont confirmées comme corrigées.
Une couverture explicite et comparable
Les tests s’appuient sur l’OWASP Top 10, l’OWASP MASVS pour le mobile et l’OWASP API Security Top 10, pour que la couverture soit claire.
Technologies utilisées
Standards
OWASP · OWASP MASVS · NIST
Scope
Web · Mobile · API · Network
Approach
Manual + automated · Remediation · Retest
Avis clients
Renfort pour le logiciel et le cloud
Une équipe Mindrops qui travaille aux côtés des ingénieurs du client sur des projets de développement logiciel et cloud, pour apporter une capacité de livraison fiable.
Extrait de l’avis du client
“Mindrops a géré des exigences complexes avec aisance et a apporté de la valeur tout au long du projet.”
Un contrat de maintenance annuel pour stabiliser un site de recrutement aéronautique et corriger le parcours de candidature en ligne, qui doit tenir pendant les campagnes d’embauche.
Extrait de l’avis du client
“La plupart des candidats de l’aéronautique postulent depuis leur téléphone, et les corrections du parcours de candidature traduisaient une compréhension concrète de cette réalité, pas de simples retouches graphiques.”
Une application terrain et une interface d’administration web réunissent les mouvements de marchandises, les dépenses et les rapports de plusieurs entrepôts.
Extrait de l’avis du client
“Les rapports qui demandaient auparavant une journée entière de compilation de tableaux se résument désormais à un téléchargement filtré depuis l’interface d’administration.”
Une application client, une application partenaire et un back-office réalisés par une seule équipe, avec KYC, contrôles de crédit CIBIL et approbation automatisée des prêts.
Extrait de l’avis du client
“Les projets fintech comportent de nombreuses couches, et c’était appréciable de travailler avec une équipe qui comprenait le volet crédit et prêt.”
Une application mobile, un site et un tableau de bord qui mettent en relation des patients d’Inde rurale et semi-urbaine avec des médecins, avec téléconsultation, ordonnances numériques et inscription des patients.
Extrait de l’avis du client
“Le processus de design UI/UX a été collaboratif et l’équipe a gardé l’utilisateur final en tête tout du long, ce qui comptait beaucoup pour une plateforme destinée aux zones rurales.”
Quelle est la différence entre audit de vulnérabilités et test d’intrusion ?
L’audit de vulnérabilités (VA) repère et hiérarchise les failles de façon large ; le test d’intrusion (PT) les exploite activement pour révéler le risque réel. Le VAPT combine les deux.
Que pouvez-vous tester ?
Les applications web et mobiles, les API REST/GraphQL, et les réseaux et infrastructures externes/internes.
Aidez-vous à corriger les failles trouvées ?
Oui. Nous livrons des recommandations de remédiation priorisées et effectuons un contre-test après correction pour confirmer que les problèmes sont clos.
Cela perturbe-t-il la production ?
Nous cadrons et planifions les tests pour éviter toute perturbation, et pouvons tester des environnements de préproduction lorsque c’est approprié.
Un rapport VAPT aide-t-il à la conformité ?
Oui. Le rapport et le contre-test fournissent aux auditeurs et aux clients grands comptes une preuve documentée des tests et de la remédiation. Pour le cadre de contrôles global, voir gouvernance, risques & conformité.
Nous contacter
Dites-nous ce que vous voulez faire tester – web, mobile, API ou réseau – et l’échéance qui s’impose. Nous vous répondons sous un jour ouvré pour cadrer la mission.