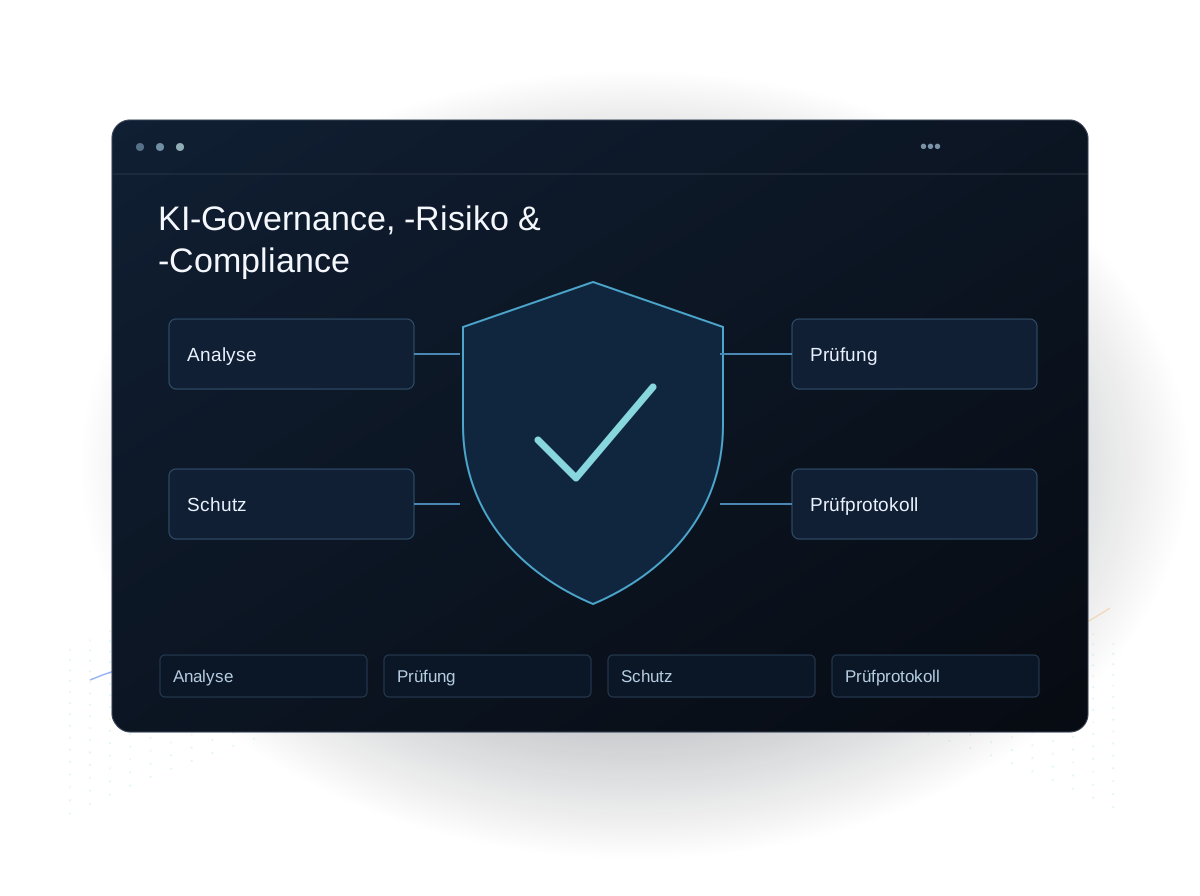
KI-Governance und Risikokontrollen, ausgerichtet am EU AI Act.
Mindrops hilft Unternehmen, KI verantwortungsvoll einzuführen – mit den Richtlinien, Risikobewertungen, Guardrails, dem Monitoring und den Audit-Trails, die der EU AI Act und weitere neue Regulierung verlangen.
Eine Auswahl der Software, die Mindrops für Kunden konzipiert und entwickelt hat.
Cafés in Indien50+Filialen in ganz Indien, unterstützt von den Systemen, die wir gebaut habenSeit 1963
KI · Gastronomie
BeanBot – The Coffee Bean & Tea Leaf
Ein einbettbarer KI-Chat-Assistent auf Basis von Live-Katalog- und Filialdaten, mit „Order Now“-Aktion bei jedem Produkt und einer No-Code-Admin-Konsole für Inhalte und Preise.
Live in über 50 Filialen in Indien, mit rund 10.000 Gesprächen im Monat und etwa 50 Bestellungen pro Tag.
Postfilialen insgesamt165.000Das größte Postnetz der Welt
Behörden · GovTech
India Post – Beschwerdemanagement
Eine KI-automatisierte Plattform auf Basis von LazyMonkey von Mindrops, die jede Beschwerde kategorisiert, priorisiert, weiterleitet und automatisch beantwortet – mit einem SLA-überwachten Vorgang für zentrale und regionale Teams.
Vergeben über GeM (Nov. 2025): Die Plattform sortiert täglich Tausende Beschwerden automatisch vor – für ein Netz von über 150.000 Postfilialen.
Extraktionsgenauigkeit99 %mit Human-in-the-Loop-Prüfung, bei Zehntausenden Dokumenten im MonatBritische Kanzlei
KI · Buchhaltung
Caelum AI – Dokumentenverarbeitung
Ein Document-Intelligence-Produkt von Mindrops, das Transaktionen, Rechnungspositionen, Summen und Datumsangaben über eine REST-API als Excel, CSV, JSON oder XML ausgibt – mit Prüfung durch Menschen (Human in the Loop).
Erreicht 99 % Extraktionsgenauigkeit bei unterstützten Dokumenten – Kontoauszügen, Rechnungen und Belegen.
Mindrops hilft Unternehmen, KI verantwortungsvoll einzuführen: Use Cases werden nach Risiko klassifiziert, Guardrails umgesetzt, Entscheidungen dokumentiert und Modelle in Produktion überwacht. Jedes Projekt liefert die Richtlinien, Risikobewertungen, Kontrollen und das Monitoring für einen sicheren und verantwortlichen KI-Einsatz – ausgerichtet am EU AI Act und an ISO/IEC 42001.
01
KI-Richtlinien & Rahmenwerk
Praxistaugliche KI-Richtlinien und ein Betriebsmodell, dem Teams im Alltag folgen können.
02
Risiko- & Use-Case-Bewertung
KI-Use-Cases nach Risiko, Auswirkung und Datensensibilität klassifizieren und bewerten, bevor sie live gehen.
03
Guardrails & Kontrollen
Technische und organisatorische Kontrollen – Validierung, Berechtigungen, menschliche Aufsicht –, eingesetzt, wo das Risiko es verlangt.
04
Monitoring & Evals
Laufende Evaluation, Drift- und Qualitäts-Monitoring, damit Modelle in Produktion zuverlässig bleiben.
05
Regulatorische Ausrichtung
Kontrollen werden EU AI Act, ISO/IEC 42001 und DSGVO zugeordnet – inklusive der Dokumentation als Nachweis.
06
Audit & Transparenz
Entscheidungsprotokolle, Model Cards und Audit-Trails, die KI-Entscheidungen erklärbar und belastbar machen.
Wer KI-Governance braucht
Organisationen, in denen KI bereits läuft
Teams haben Assistenten und Modelle schneller eingeführt, als Richtlinien entstanden sind. Wir inventarisieren, was läuft, klassifizieren das Risiko und setzen die nötigen Kontrollen auf.
Unternehmen im EU-Markt
Der EU AI Act legt Pflichten nach Risikoklasse fest. Wir ordnen Ihre Use Cases den Risikoklassen zu und erstellen die Dokumentation, um Compliance nachzuweisen.
Regulierte Bereiche & öffentlicher Sektor
Entscheidungen, die Kunden oder Bürger betreffen, müssen erklärbar und überprüfbar sein. Wir bauen menschliche Aufsicht und Entscheidungsprotokolle ins System ein.
Vorstände, die KI-Risiken bewerten
Die Führung braucht einen klaren Blick auf KI-Risiken, Verantwortlichkeiten und Kontrollen. Wir liefern eine nutzbare Richtlinie, ein Risikoregister und regelmäßiges Reporting.
Warum Mindrops für KI-Governance
Governance, die Teams betreiben können
Praxistaugliche Richtlinien, funktionierende Kontrollen und klare Verantwortlichkeiten – geschrieben für die Menschen, die KI-Systeme täglich betreiben.
Kontrollen im Code umgesetzt
Mindrops schreibt die Richtlinie und setzt auch die Guardrails, Evals und das Monitoring um, sodass jede Kontrolle in dem System läuft, das sie absichert.
Anforderungen bis zur Kontrolle verfolgt
Jede Kontrolle ist dem EU AI Act, ISO/IEC 42001, dem NIST AI RMF oder der DSGVO zugeordnet, sodass ein Auditor eine Anforderung bis zum Code oder Prozess verfolgen kann, der sie erfüllt.
Aufsicht, die wir selbst gebaut haben
Bei unseren Plattformen für Rechnungsverarbeitung und Buchhaltungsprüfung gibt ein Mensch jeden gespeicherten Datensatz und jeden geschlossenen Befund frei – protokolliert wird, wer, wann und warum. Genau solche Kontrollen helfen wir nun anderen zu gestalten.
Eingesetzte Technologien
Frameworks
EU AI Act · ISO/IEC 42001 · NIST AI RMF · GDPR
Controls
Guardrails · Evals · Access control · Audit logging
Monitoring
Drift detection · Quality metrics · Tracing
Kundenbewertungen
KI-gestützte Fahrzeugüberwachung
Computer Vision am Tor einer Mine erfasst Kennzeichen, Fahrzeugbewegungen und Fahrtenzahlen für die tägliche Berichterstattung.
Aus der Kundenbewertung
“Die Tagesberichte liegen von selbst bereit, sodass sich niemand am Schichtende hinsetzen und sie erstellen muss.”
Lieferantenrechnungen werden automatisch gelesen und ausgewertet, gespeichert und an die Buchhaltungstools übergeben, die das Finanzteam bereits nutzt.
Aus der Kundenbewertung
“Die KI-Extraktion, die sie gebaut haben, funktioniert zuverlässig mit unterschiedlichen Rechnungsformaten – genau das, was wir in erster Linie brauchten.”
Mobile App, Website und Admin-Dashboard, die Patienten im ländlichen und kleinstädtischen Indien mit Ärzten verbinden – mit Videosprechstunden, digitalen Rezepten und Patientenregistrierung.
Aus der Kundenbewertung
“Der UI/UX-Designprozess war kooperativ, und sie hatten die Endnutzer stets im Blick – das war für eine Plattform für ländliche Nutzer sehr wichtig.”
Das Zusammenspiel aus Richtlinien, Risikobewertungen, Kontrollen und Monitoring, das es einer Organisation ermöglicht, KI sicher, rechtskonform und verantwortlich einzusetzen – sodass Sie KI schnell einführen können, ohne unkontrolliertes Risiko einzugehen.
Hilft das beim EU AI Act?
Ja. Wir helfen, Use Cases nach Risiko zu klassifizieren und technische sowie organisatorische Kontrollen auf den EU AI Act, ISO/IEC 42001, das NIST AI RMF und die DSGVO abzubilden, mit Dokumentation zum Compliance-Nachweis.
Können Sie KI, die wir bereits in Produktion haben, unter Governance stellen?
Ja. Wir bewerten bestehende KI-Systeme, ergänzen Guardrails und Monitoring und etablieren Audit-Trails und Prüfprozesse dafür.
Beraten Sie nur oder setzen Sie auch um?
Beides. Wir liefern das Richtlinien- und Risikorahmenwerk und setzen die technischen Guardrails, Evaluierungen und das Monitoring um. Siehe unsere Leistung Governance, Risk & Compliance.
Wie hängt das mit Security und Daten zusammen?
Eng. KI-Governance greift mit unseren Leistungen für Cybersecurity und Data-Engineering ineinander, um Daten, Zugriffe und Modellverhalten zu kontrollieren.
Kontakt
Erzählen Sie uns, welche KI Sie einsetzen oder planen. Wir skizzieren das Risikobild und die nötigen Kontrollen und antworten innerhalb eines Werktags.