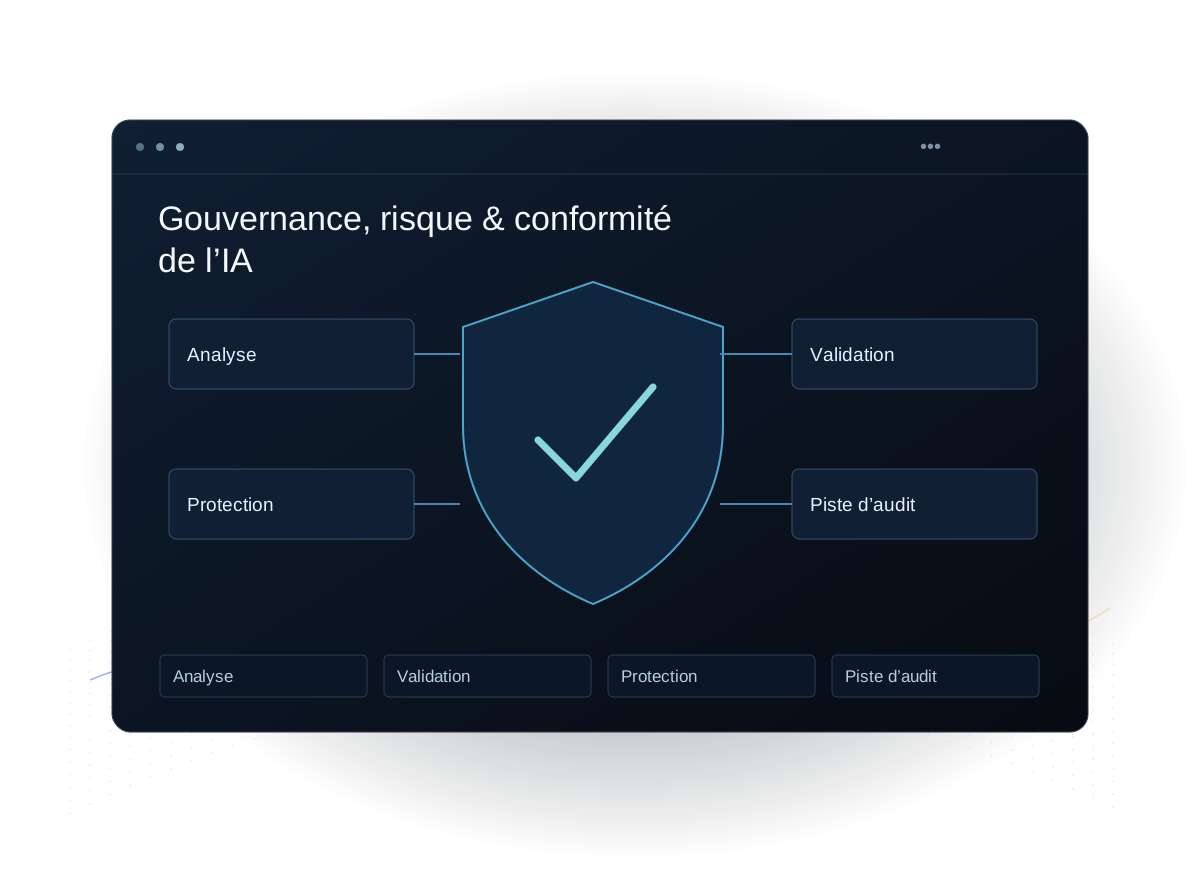
Gouvernance de l’IA et contrôle des risques alignés sur l’AI Act européen.
Mindrops aide les entreprises à adopter l’IA de façon responsable, avec les politiques, évaluations des risques, garde-fous, monitoring et pistes d’audit qu’exigent l’AI Act européen et les autres réglementations émergentes.
Une sélection des logiciels que Mindrops a conçus et développés pour ses clients.
Cafés en Inde50+cafés dans toute l’Inde, servis par les systèmes que nous avons conçusDepuis 1963
IA · Restauration
BeanBot – The Coffee Bean & Tea Leaf
Un assistant conversationnel IA intégrable, fondé sur les données en direct du catalogue et des cafés, avec une action « Order Now » sur chaque produit et une console d’administration no-code pour les contenus et les prix.
En service dans plus de 50 points de vente en Inde : environ 10 000 conversations par mois et une cinquantaine de commandes par jour.
Bureaux de poste au total165 000Le plus grand réseau postal du monde
Secteur public · GovTech
India Post – Gestion des réclamations
Une plateforme automatisée par l’IA, bâtie sur le socle LazyMonkey de Mindrops, qui catégorise, priorise et oriente chaque réclamation et y répond automatiquement, avec un dossier unique suivi par SLA pour les équipes centrales et régionales.
Attribuée via GeM (nov. 2025), elle trie automatiquement des milliers de réclamations par jour pour un réseau de plus de 150 000 bureaux de poste.
Précision d’extraction99 %avec validation humaine, sur des dizaines de milliers de documents par moisCabinet comptable britannique
IA · Comptabilité
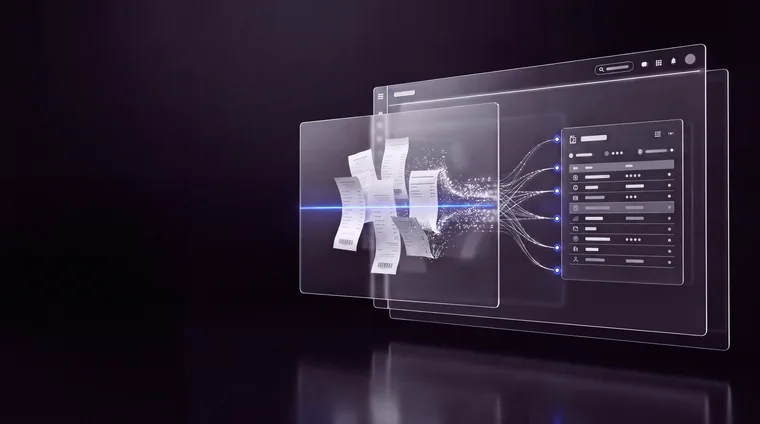
Caelum AI – Traitement de documents
Un produit Mindrops d’intelligence documentaire qui extrait transactions, lignes, totaux et dates vers Excel, CSV, JSON ou XML via une API REST, avec relecture humaine (human-in-the-loop).
Atteint 99 % de précision d’extraction sur les documents pris en charge : relevés bancaires, factures et reçus.
La gouvernance de l’IA, c’est le cadre de politiques, d’évaluations des risques, de contrôles et de monitoring qui permet à une organisation d’utiliser l’IA de façon sûre, légale et responsable. Mindrops vous aide à classer les cas d’usage, appliquer des garde-fous, documenter les décisions et surveiller les modèles en production, en cohérence avec l’AI Act européen et l’ISO/IEC 42001.
01
Politique & cadre IA
Des politiques IA concrètes et applicables, et un modèle opérationnel que les équipes peuvent suivre au quotidien.
02
Évaluation des risques & cas d’usage
Classer et évaluer les cas d’usage de l’IA selon le risque, l’impact et la sensibilité des données avant leur mise en production.
03
Garde-fous & contrôles
Des contrôles techniques et de processus – validation, gestion des permissions, supervision humaine – appliqués là où le risque l’exige.
04
Monitoring & évaluations
Évaluation continue, surveillance de la dérive et de la qualité pour que les modèles restent fiables en production.
05
Alignement réglementaire
Mise en correspondance des contrôles avec l’AI Act européen, l’ISO/IEC 42001 et le RGPD, avec la documentation qui en apporte la preuve.
06
Audit & transparence
Journaux de décisions, model cards et pistes d’audit qui rendent les décisions de l’IA explicables et défendables.
Qui a besoin d’une gouvernance de l’IA
Organisations où l’IA est déjà utilisée
Les équipes ont adopté assistants et modèles plus vite que les politiques n’ont été écrites. Nous recensons ce qui est en service, évaluons le risque et mettons en place les contrôles.
Entreprises présentes sur le marché européen
L’AI Act européen fixe des obligations selon le niveau de risque. Nous y rattachons vos cas d’usage et produisons la documentation qui démontre la conformité.
Secteurs régulés & secteur public
Les décisions qui touchent clients ou citoyens doivent être explicables et contestables. Nous intégrons supervision humaine et journaux de décision au système.
Directions qui évaluent les risques liés à l’IA
La direction a besoin d’une vision claire des risques, des responsabilités et des contrôles liés à l’IA. Nous livrons une politique utilisable, un registre des risques et un reporting régulier.
Pourquoi Mindrops pour la gouvernance de l’IA
Une gouvernance que les équipes peuvent appliquer
Une politique utilisable, des contrôles opérationnels et des responsabilités claires, rédigés pour les personnes qui exploitent les systèmes d’IA au quotidien.
Des contrôles mis en œuvre dans le code
Mindrops rédige la politique et met aussi en œuvre les garde-fous, les évaluations et le monitoring, pour que chaque contrôle fonctionne dans le système qu’il encadre.
Des exigences reliées aux contrôles
Chaque contrôle est rattaché à l’AI Act européen, à l’ISO/IEC 42001, au NIST AI RMF ou au RGPD, pour qu’un auditeur puisse suivre une exigence jusqu’au code ou au processus qui la satisfait.
Une supervision que nous pratiquons déjà
Nos plateformes de traitement des factures et de contrôle comptable placent un humain derrière chaque enregistrement validé ou constat clôturé, en journalisant qui, quand et pourquoi : ces mêmes contrôles que nous aidons aujourd’hui d’autres organisations à concevoir.
Technologies utilisées
Frameworks
EU AI Act · ISO/IEC 42001 · NIST AI RMF · GDPR
Controls
Guardrails · Evals · Access control · Audit logging
Monitoring
Drift detection · Quality metrics · Tracing
Avis clients
Suivi des véhicules par IA
La vision par ordinateur à l’entrée d’une mine enregistre les plaques, les mouvements de véhicules et les trajets pour les rapports quotidiens.
Extrait de l’avis du client
“Les rapports quotidiens sont prêts d’eux-mêmes, sans que personne ait à s’asseoir pour les préparer en fin de poste.”
Une application terrain et une interface d’administration web réunissent les mouvements de marchandises, les dépenses et les rapports de plusieurs entrepôts.
Extrait de l’avis du client
“Les rapports qui demandaient auparavant une journée entière de compilation de tableaux se résument désormais à un téléchargement filtré depuis l’interface d’administration.”
Une application client, une application partenaire et un back-office réalisés par une seule équipe, avec KYC, contrôles de crédit CIBIL et approbation automatisée des prêts.
Extrait de l’avis du client
“Les projets fintech comportent de nombreuses couches, et c’était appréciable de travailler avec une équipe qui comprenait le volet crédit et prêt.”
Une application mobile, un site et un tableau de bord qui mettent en relation des patients d’Inde rurale et semi-urbaine avec des médecins, avec téléconsultation, ordonnances numériques et inscription des patients.
Extrait de l’avis du client
“Le processus de design UI/UX a été collaboratif et l’équipe a gardé l’utilisateur final en tête tout du long, ce qui comptait beaucoup pour une plateforme destinée aux zones rurales.”
Nous recensons chaque système d’IA en service ou en projet, ses données, ses responsables et les décisions qu’il influence.
02 – Évaluation
Classification des risques
Chaque cas d’usage est classé selon le risque, l’impact et la sensibilité des données, au regard de l’AI Act européen et de votre propre appétence au risque.
03 – Maîtrise
Politique & garde-fous
Nous rédigeons la politique et le modèle opérationnel et mettons en œuvre les contrôles techniques – validation, permissions, supervision humaine et journalisation.
04 – Assurance
Surveiller & prouver
Évaluations, suivi de la dérive et journaux de décision tournent en continu et alimentent la documentation et les revues qu’attendent les auditeurs.
C’est l’ensemble des politiques, évaluations des risques, contrôles et monitoring qui permet à une organisation d’utiliser l’IA de façon sûre, légale et responsable – pour que vous puissiez adopter l’IA rapidement sans prendre de risque incontrôlé.
Cela aide-t-il à se conformer à l’AI Act européen ?
Oui. Nous aidons à classer les cas d’usage par niveau de risque et à faire correspondre les contrôles techniques et organisationnels à l’AI Act européen, l’ISO/IEC 42001, le NIST AI RMF et le RGPD, avec la documentation pour prouver la conformité.
Pouvez-vous encadrer une IA déjà en production ?
Oui. Nous évaluons les systèmes IA existants, ajoutons garde-fous et monitoring, et mettons en place des pistes d’audit et des processus de revue autour d’eux.
Conseillez-vous seulement, ou mettez-vous aussi en œuvre ?
Les deux. Nous livrons le cadre de politique et de risque et mettons en œuvre les garde-fous techniques, les évaluations et le monitoring. Voir notre service de gouvernance, risque & conformité.
Quel est le lien avec la sécurité et les données ?
Étroit. La gouvernance de l’IA fonctionne aux côtés de nos pratiques de cybersécurité et de data engineering pour contrôler les données, les accès et le comportement des modèles.
Nous contacter
Dites-nous quelle IA vous utilisez ou prévoyez d’utiliser. Nous dressons le tableau des risques et des contrôles nécessaires, et répondons sous un jour ouvré.