Cryptographie post-quantique pour les données confidentielles à long terme.
Mindrops vous aide à prendre de l’avance sur le « harvest now, decrypt later » : nous identifions où vous dépendez d’une cryptographie vulnérable et bâtissons l’agilité cryptographique nécessaire pour migrer vers les standards post-quantiques.
Une sélection des logiciels que Mindrops a conçus et développés pour ses clients.
Quick commerce · Logistique
RocketZone – Application livreur
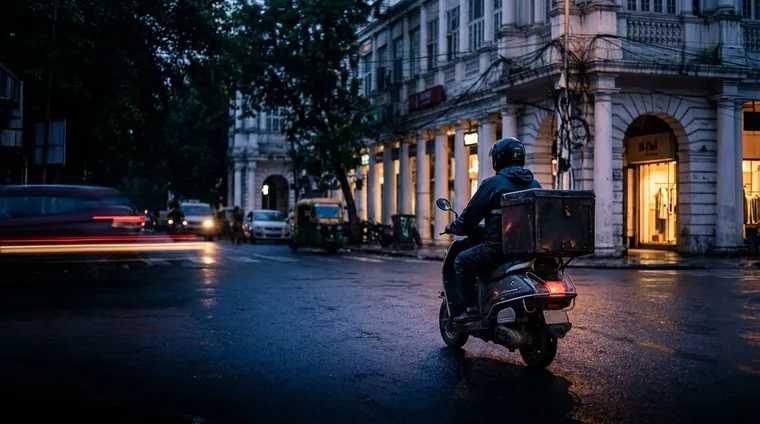
Une application livreur Android sur mesure : affectation en temps réel, navigation Google Maps, suivi des encaissements à la livraison, collecte des retours et des échanges, et preuve de livraison.
Conçue, développée, testée et déployée entre janvier et juin 2026.
Bureaux de poste au total165 000Le plus grand réseau postal du monde
Secteur public · GovTech
India Post – Gestion des réclamations
Une plateforme automatisée par l’IA, bâtie sur le socle LazyMonkey de Mindrops, qui catégorise, priorise et oriente chaque réclamation et y répond automatiquement, avec un dossier unique suivi par SLA pour les équipes centrales et régionales.
Attribuée via GeM (nov. 2025), elle trie automatiquement des milliers de réclamations par jour pour un réseau de plus de 150 000 bureaux de poste.
Cafés en Inde50+cafés dans toute l’Inde, servis par les systèmes que nous avons conçusDepuis 1963
IA · Restauration
BeanBot – The Coffee Bean & Tea Leaf
Un assistant conversationnel IA intégrable, fondé sur les données en direct du catalogue et des cafés, avec une action « Order Now » sur chaque produit et une console d’administration no-code pour les contenus et les prix.
En service dans plus de 50 points de vente en Inde : environ 10 000 conversations par mois et une cinquantaine de commandes par jour.
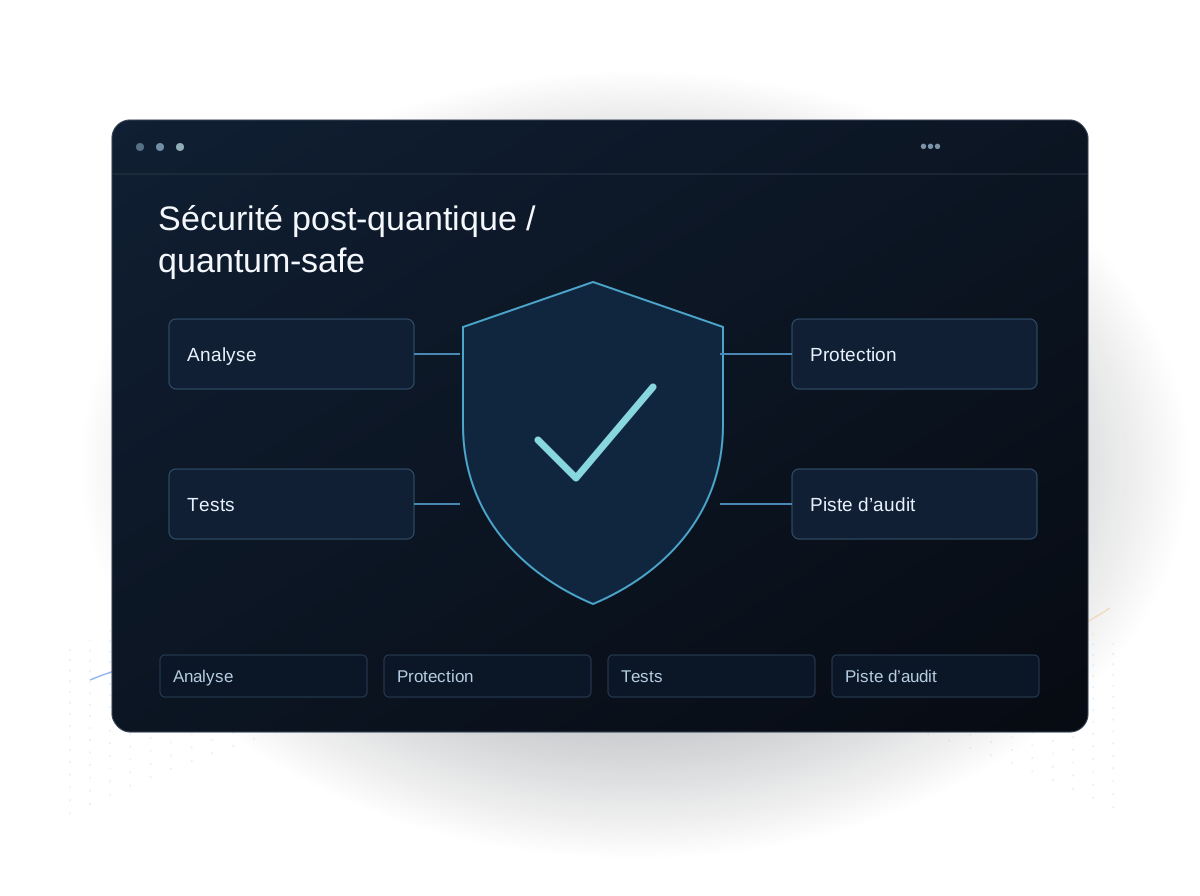
La sécurité post-quantique (quantum-safe) protège données et systèmes contre les futurs ordinateurs quantiques capables de casser la cryptographie à clé publique actuelle. Mindrops vous aide à inventorier votre usage cryptographique, à évaluer l’exposition au risque « harvest now, decrypt later » et à migrer vers les standards post-quantiques du NIST en s’appuyant sur l’agilité cryptographique.
01
Inventaire cryptographique
Recenser où et comment vous utilisez la cryptographie dans les applications, les données et l’infrastructure.
02
Analyse d’exposition
Identifier les données sensibles à longue durée de vie les plus exposées aux attaques « harvest now, decrypt later ».
03
Agilité cryptographique
Concevoir vos systèmes pour pouvoir remplacer les algorithmes sans refonte, et rester prêts au changement.
04
Migration PQC
Planifier et piloter la migration vers les algorithmes post-quantiques du NIST, en hybride lorsque c’est approprié.
05
Roadmap & priorisation
Une roadmap hiérarchisée par le risque, qui fixe l’ordre et le rythme de la migration.
06
Gouvernance & preuves
La documentation et les contrôles pour démontrer votre maturité post-quantique aux parties prenantes.
À qui s’adresse notre service quantum-safe
Données sensibles à longue durée de vie
Données financières, de santé, juridiques, publiques ou de propriété intellectuelle qui doivent rester confidentielles bien au-delà de la prochaine décennie.
Organismes réglementés et secteur public
Organisations dont les régulateurs, auditeurs ou clients publics attendent un plan crédible de migration post-quantique.
Cycles de vie produit longs
Équipements, firmwares et plateformes livrés aujourd’hui qui seront encore en service lorsque des attaquants dotés de capacités quantiques pourraient exister.
Pas encore d’inventaire cryptographique
Équipes sécurité qui ne savent pas encore où RSA, les courbes elliptiques et d’autres algorithmes vulnérables sont utilisés dans leur environnement.
Pourquoi Mindrops pour la sécurité post-quantique
L’inventaire avant la stratégie
Nous trouvons où la cryptographie se trouve réellement – code, bibliothèques, certificats, protocoles et produits tiers – car un plan de migration fondé sur des suppositions échoue.
Fondé sur les standards NIST
Nos recommandations suivent les standards post-quantiques publiés par le NIST, ML-KEM et ML-DSA, avec des modes hybrides lorsque l’interopérabilité l’exige pendant la transition.
La crypto-agilité comme objectif
Les systèmes sont retravaillés pour que les algorithmes puissent changer par configuration, ce qui vous protège aussi du prochain changement de standard.
Classé selon la durée de vie des données
L’ordre de migration suit la durée pendant laquelle les données doivent rester secrètes et leur exposition, pour commencer là où « harvest now, decrypt later » ferait le plus de dégâts.
Une équipe Mindrops qui travaille aux côtés des ingénieurs du client sur des projets de développement logiciel et cloud, pour apporter une capacité de livraison fiable.
Extrait de l’avis du client
“Mindrops a géré des exigences complexes avec aisance et a apporté de la valeur tout au long du projet.”
Un contrat de maintenance annuel pour stabiliser un site de recrutement aéronautique et corriger le parcours de candidature en ligne, qui doit tenir pendant les campagnes d’embauche.
Extrait de l’avis du client
“La plupart des candidats de l’aéronautique postulent depuis leur téléphone, et les corrections du parcours de candidature traduisaient une compréhension concrète de cette réalité, pas de simples retouches graphiques.”
Une application terrain et une interface d’administration web réunissent les mouvements de marchandises, les dépenses et les rapports de plusieurs entrepôts.
Extrait de l’avis du client
“Les rapports qui demandaient auparavant une journée entière de compilation de tableaux se résument désormais à un téléchargement filtré depuis l’interface d’administration.”
Une application client, une application partenaire et un back-office réalisés par une seule équipe, avec KYC, contrôles de crédit CIBIL et approbation automatisée des prêts.
Extrait de l’avis du client
“Les projets fintech comportent de nombreuses couches, et c’était appréciable de travailler avec une équipe qui comprenait le volet crédit et prêt.”
Une application mobile, un site et un tableau de bord qui mettent en relation des patients d’Inde rurale et semi-urbaine avec des médecins, avec téléconsultation, ordonnances numériques et inscription des patients.
Extrait de l’avis du client
“Le processus de design UI/UX a été collaboratif et l’équipe a gardé l’utilisateur final en tête tout du long, ce qui comptait beaucoup pour une plateforme destinée aux zones rurales.”
Nous analysons code, dépendances, certificats et protocoles réseau pour bâtir un inventaire des algorithmes, tailles de clés et responsables.
02 – Évaluer
Exposition et priorité
Nous classons les systèmes selon la durée de vie des données, l’exposition et la difficulté de migration pour établir une roadmap classée par risque.
03 – Piloter
Pilote PQC hybride
Nous testons un échange de clés et des signatures post-quantiques ou hybrides sur un système choisi, en mesurant performance et compatibilité.
04 – Migrer
Déploiement crypto-agile
Nous déployons par ordre de priorité, introduisons des mécanismes d’agilité cryptographique et documentons les preuves de préparation pour les parties prenantes.
Qu’est-ce que la sécurité post-quantique / quantum-safe ?
C’est préparer votre cryptographie à un futur où les ordinateurs quantiques pourront casser les algorithmes à clé publique actuels – en inventoriant l’usage cryptographique, en évaluant l’exposition et en migrant vers des standards résistants au quantique.
Est-ce un risque réel aujourd’hui ?
Le risque « harvest now, decrypt later » est réel dès maintenant : des données captées aujourd’hui pourront être déchiffrées plus tard. Les données sensibles à longue durée de vie sont la priorité, d’où l’importance d’un inventaire et d’une roadmap précoces.
Quels standards suivez-vous ?
Nous nous alignons sur les standards de cryptographie post-quantique du NIST (comme ML-KEM et ML-DSA) et recommandons des approches hybrides durant la transition.
Qu’est-ce que l’agilité cryptographique ?
C’est concevoir les systèmes pour pouvoir remplacer les algorithmes cryptographiques sans refondre toute l’application, afin d’adopter les nouveaux standards à mesure qu’ils mûrissent.
Comment commencer ?
Par un inventaire cryptographique et une analyse d’exposition, puis une roadmap hiérarchisée par le risque. Cela complète nos services cybersécurité et zero-trust.
Nous contacter
Dites-nous quelles données vous détenez et combien de temps elles doivent rester confidentielles. Nous vous répondons sous un jour ouvré avec un avis sur le point de départ.